AP1 Vorbereitung
- 1.1 Datensicherheit – Grundlagen, TOMs und Zugriffsrechte
- 1.2 Datensicherheit – Bedrohungen, Härtung und ISMS
- 1.3 Datensicherheit – Backups und Wiederherstellung
- Datensicherheit – Grundlagen, Maßnahmen und Übungsaufgaben
- Datenschutz – DSGVO und BDSG
- Projektmanagement – Grundlagen, Beispiele und Übungsfragen
- IT-Abkürzungen-Trainer
- Beschreiben & Definieren
- Datenbanken
- Datenschutz
- Netzwerkgrundlagen
- Systemtechnik
- Betriebssysteme
- Projektmanagement
- WISO – Wirtschaftlichkeit und Angebotsbewertung
- OSI-Modell sowie wichtige IPv4- und IPv6-Adressen
- CIA
1.1 Datensicherheit – Grundlagen, TOMs und Zugriffsrechte
Überblick
Datensicherheit ist ein Zusammenspiel aus Technik, Organisation und bewusstem Verhalten. Diese Lernseite behandelt Schutzziele, Kontrollen und Berechtigungen.
So lernst du: Beantworte jede Frage zuerst selbst und klappe anschließend die Musterantwort auf.
Grundlagen und Schutzziele
1. Was versteht man unter Datensicherheit?
Maßnahmen, die Daten gegen Verlust, unerlaubte Veränderung und unberechtigte Nutzung schützen. Dazu gehören beispielsweise Sicherungskopien, Berechtigungen und Verschlüsselung.
2. Welche drei grundlegenden Schutzziele gibt es?
- Vertraulichkeit: Nur Berechtigte können Informationen einsehen.
- Integrität: Informationen bleiben korrekt und vollständig; unerlaubte Veränderungen werden verhindert oder erkannt.
- Verfügbarkeit: Informationen und Dienste sind zum benötigten Zeitpunkt nutzbar.
3. Ordne zu: Kundendaten werden veröffentlicht, Rechnungen manipuliert, ein Server fällt aus.
Veröffentlichung → Vertraulichkeit. Manipulation → Integrität. Serverausfall → Verfügbarkeit. Ein Vorfall kann mehrere Schutzziele gleichzeitig beeinträchtigen.
4. Was unterscheidet Datenschutz und Datensicherheit?
Datenschutz betrifft den Umgang mit personenbezogenen Informationen und den Schutz der betroffenen Menschen. Datensicherheit schützt Daten unabhängig davon, ob sie einen Personenbezug haben. Beide Bereiche überschneiden sich.
Technische und organisatorische Maßnahmen
5. Was sind TOMs? Nenne technische und organisatorische Beispiele.
Technische und organisatorische Maßnahmen. Technisch: Verschlüsselung, Firewall, MFA. Organisatorisch: Schulungen, geregelte Rechtevergabe, dokumentierte Backup-Verantwortung und Notfallabläufe.
6. Wie unterscheiden sich Zutritts-, Zugangs- und Zugriffskontrolle?
- Zutritt: Wer darf in den Serverraum?
- Zugang: Wer darf sich am System anmelden?
- Zugriff: Wer darf eine bestimmte Datei lesen, ändern oder löschen?
Merksatz: Raum → System → Daten.
7. Wozu dienen Weitergabe- und Eingabekontrolle?
Weitergabekontrolle: Informationen bei Übermittlung und Weitergabe schützen, etwa durch verschlüsselte Verbindungen. Eingabekontrolle: Änderungen nachvollziehbar machen, beispielsweise über Protokolle mit Benutzer, Zeitpunkt und Aktion.
8. Was bedeuten Auftragskontrolle, Verfügbarkeitskontrolle und Datentrennung?
Auftragskontrolle: Verarbeitung gemäß festgelegten Vorgaben. Verfügbarkeitskontrolle: Ausfälle und Verlust abfangen. Datentrennung: Bestände für unterschiedliche Zwecke oder Mandanten getrennt halten.
Identität und Berechtigungen
9. Was unterscheidet Authentifizierung und Autorisierung?
Authentifizierung: Identität prüfen – „Wer bist du?“ Autorisierung: Berechtigung prüfen – „Was darfst du?“ Ein erfolgreicher Login erlaubt nicht automatisch den Zugriff auf alle Daten.
10. Welche Authentifizierungsfaktoren gibt es?
- Wissen: Passwort oder PIN.
- Besitz: Sicherheitsschlüssel oder registriertes Gerät.
- Sein: biometrisches Merkmal, etwa Fingerabdruck.
11. Sind Passwort und PIN zusammen eine Zwei-Faktor-Authentifizierung?
Nein. Beide gehören zur Kategorie Wissen. MFA kombiniert unabhängige Faktoren verschiedener Kategorien, zum Beispiel Passwort und Sicherheitsschlüssel.
12. Wie unterscheiden sich RBAC, ABAC und ACL?
- RBAC: Rechte folgen Rollen, etwa „Buchhaltung“.
- ABAC: Regeln werten Attribute aus, etwa Abteilung, Schutzklasse und Gerät.
- ACL: Eine Zugriffsliste legt Berechtigte und erlaubte Aktionen für ein Objekt fest.
13. Was bedeuten Least Privilege und Need-to-know?
Least Privilege: Nur die für eine Aufgabe notwendigen Rechte vergeben. Need-to-know: Informationen nur bei fachlichem Bedarf zugänglich machen. Ein Mitarbeiter benötigt beispielsweise Leserechte für einen Bericht, aber keine Löschrechte auf dem gesamten Laufwerk.
14. Warum müssen Rechte regelmäßig überprüft werden?
Aufgaben und Zuständigkeiten ändern sich. Nicht mehr benötigte Berechtigungen werden entzogen; bei Austritt wird der Zugang gesperrt. Sonst sammeln sich überflüssige Rechte an.
15. Was bedeutet Funktionstrennung?
Kritische Arbeitsschritte werden auf mehrere Personen verteilt. Beispiel: Eine Person legt einen Zahlungsempfänger an, eine andere genehmigt die Zahlung. Das erschwert Missbrauch und reduziert Fehler.
Merksatz
Schutzziel bestimmen → passende Kontrolle auswählen → Wirksamkeit prüfen.
Prüfungshinweis
Nenne bei Maßnahmen immer den Zweck. „Verschlüsselung schützt bei verlorenen Datenträgern die Vertraulichkeit“ ist aussagekräftiger als nur „Verschlüsselung“.
Quellen und Einordnung
Themenrahmen: FI-Wiki – Datensicherheit. Die Fragen, Beispiele und Musterantworten sind eigenständig als Lernhilfe formuliert; keine offiziellen IHK-Prüfungsfragen.
Vertiefung zu Berechtigungen: OWASP – Authorization Cheat Sheet.
1.2 Datensicherheit – Bedrohungen, Härtung und ISMS
Überblick
Hier übst du, Bedrohungen zu erkennen, Schutzmaßnahmen zu begründen und technische Sicherheit in ein geregeltes Vorgehen einzuordnen.
So lernst du: Nenne zuerst Angriff, betroffenes Schutzziel und Gegenmaßnahme. Klappe dann die Antwort auf.
Bedrohungen und Gegenmaßnahmen
1. Was ist SQL-Injection und wie verhindert man sie?
Ungeprüft zusammengesetzte Datenbankabfragen können Eingaben als SQL-Befehle interpretieren. Parametrisierte Abfragen beziehungsweise Prepared Statements trennen Befehlsstruktur und Daten. Zusätzlich: Eingaben passend validieren und dem Datenbankkonto nur erforderliche Rechte geben. Eingabeprüfung allein ersetzt keine Parametrisierung.
2. Was ist Cross-Site Scripting (XSS)?
Eine Anwendung gibt fremde Inhalte so aus, dass der Browser sie als ausführbaren Code behandelt. Schutz: kontextgerechte Ausgabekodierung, sichere Framework-Funktionen und bei erlaubtem HTML eine geeignete Bereinigung. Eine bloße Suche nach verdächtigen Wörtern reicht nicht.
3. Was unterscheidet SQL-Injection und XSS?
SQL-Injection beeinflusst Datenbankabfragen. XSS betrifft die Ausführung eingeschleuster Inhalte im Browser. Deshalb unterscheiden sich die Hauptmaßnahmen: Abfragen parametrisieren beziehungsweise Ausgaben sicher kodieren.
4. Was ist Phishing und welche Maßnahmen helfen?
Gefälschte Nachrichten oder Anmeldeseiten sollen etwa Zugangsdaten erbeuten. Gegenmaßnahmen: Absender und Zieladresse prüfen, bekannte Zugangswege nutzen, verdächtige Nachrichten melden, Schulungen und MFA einsetzen. MFA senkt das Risiko, macht aber nicht jede Phishing-Variante wirkungslos.
5. Was bedeutet Social Engineering?
Angreifer nutzen Hilfsbereitschaft, Angst oder Zeitdruck, um Menschen zu unerwünschten Handlungen zu bewegen. Beispiel: ein angeblicher Supportmitarbeiter verlangt einen Anmeldecode. Schutz: Identität über einen bekannten, unabhängigen Kontaktweg prüfen und Freigabeprozesse einhalten.
6. Was sind Malware, Virus, Trojaner und Ransomware?
Malware ist der Oberbegriff für Schadsoftware. Ein Virus verbreitet sich über infizierte Wirtsdateien. Ein Trojaner tarnt sich als nützliches Programm. Ransomware sperrt oder verschlüsselt Daten zur Erpressung; auch Datendiebstahl kann dazugehören.
7. Welche Schutzmaßnahmen gegen Schadsoftware ergänzen sich?
Aktuelle Software, geeigneter Endgeräteschutz, eingeschränkte Benutzerrechte, vorsichtiger Umgang mit Anhängen und überprüfte Backups. Kein einzelnes Produkt verhindert jeden Angriff.
8. Was ist ein Brute-Force-Angriff?
Automatisiertes Durchprobieren möglicher Zugangsdaten. Lange, einzigartige Passwörter erschweren das Erraten. Rate-Limiting begrenzt Versuche; MFA ergänzt den Schutz. Fehlversuche sollten überwacht werden.
9. Was ist ein Man-in-the-Middle-Angriff?
Ein Angreifer positioniert sich zwischen Kommunikationspartnern, um Daten mitzulesen oder zu verändern. Korrekt eingesetztes TLS mit Zertifikatsprüfung schützt die Verbindung. Zertifikatswarnungen dürfen nicht einfach übergangen werden.
10. Was ist DDoS, und reicht Load Balancing als Schutz?
Viele verteilte Quellen überlasten einen Dienst oder dessen Anbindung. Hauptsächlich betroffen ist die Verfügbarkeit. Lastverteilung kann helfen, reicht bei überlasteter Leitung aber nicht aus. Vorgeschaltete Filterung und DDoS-Schutz beim Anbieter können notwendig sein.
Härtung und Sicherheitsmanagement
11. Was bedeutet Betriebssystemhärtung?
Die Angriffsfläche gezielt verkleinern: unnötige Dienste und Schnittstellen abschalten, Updates einspielen, Rechte begrenzen, sichere Anmeldung durchsetzen, Firewall-Regeln einschränken sowie Protokollierung und Überwachung einrichten.
12. Warum ist Härtung keine einmalige Aufgabe?
Neue Schwachstellen, installierte Programme und geänderte Anforderungen beeinflussen die Sicherheitslage. Konfigurationen, Updates und Berechtigungen müssen deshalb regelmäßig überprüft werden.
13. Was ist ein ISMS?
Ein Informationssicherheitsmanagementsystem legt fest, wie eine Organisation Informationssicherheit steuert: Verantwortlichkeiten, Risiken, Ziele, Maßnahmen und deren Überprüfung. Es umfasst Menschen und Abläufe ebenso wie Technik.
14. Wofür stehen BSI IT-Grundschutz und ISO/IEC 27001?
IT-Grundschutz: Methodik und Anforderungen des BSI zur systematischen Absicherung. ISO/IEC 27001: internationaler Standard mit Anforderungen an ein ISMS. Eine Zertifizierung bezieht sich auf einen festgelegten Geltungsbereich; sie garantiert keine absolute Angriffssicherheit.
Anwendungsaufgabe
15. Ein angeblicher Administrator verlangt telefonisch dein Passwort für eine dringende Reparatur. Wie reagierst du?
Keine Zugangsdaten herausgeben. Anfrage über den bekannten Supportkanal überprüfen und den Verdacht melden. Einordnung: Social Engineering; die behauptete Dringlichkeit soll die normale Prüfung umgehen.
Merksatz
Bedrohung erkennen → Angriffsweg verstehen → passende Maßnahmen kombinieren.
Prüfungshinweis
Vermeide pauschale Antworten wie „Firewall installieren“. Begründe, warum eine Maßnahme zum Angriff passt. Unterscheide Vorbeugung, Erkennung und Wiederherstellung.
Quellen und Einordnung
Themenrahmen: FI-Wiki – Datensicherheit. Eigenständig formulierte Lernfragen und ergänzende Praxisbeispiele; keine offiziellen IHK-Prüfungsfragen.
Technische Vertiefung: OWASP – SQL Injection Prevention und OWASP – Cross Site Scripting Prevention.
1.3 Datensicherheit – Backups und Wiederherstellung
Überblick
Ein Backup ist eine zusätzliche, wiederherstellbare Kopie. Entscheidend ist, ob die benötigten Daten nach einem Fehler tatsächlich rechtzeitig zurückgeholt werden können.
So lernst du: Bearbeite zuerst die Begriffe und anschließend die Wiederherstellungs- und Rechenaufgabe.
Grundlagen und Planung
1. Welche Ursachen für Datenverlust muss eine Sicherungsstrategie berücksichtigen?
Hardwaredefekte, Stromprobleme, versehentliches Löschen, fehlerhafte Änderungen, Schadsoftware sowie Ereignisse wie Brand oder Diebstahl. Sicherungen müssen gegen gemeinsame Ausfallursachen geschützt sein.
2. Welche Daten sollten bei der Planung besonders beachtet werden?
Unersetzliche Informationen wie eigene Projektdokumente oder Geschäftsdaten verdienen besondere Priorität. Wiederbeschaffbare Software ist anders zu bewerten; ihre erneute Installation kann trotzdem viel Zeit kosten. Auch Konfigurationen und benötigte Schlüssel gehören in die Planung.
3. Was gehört in ein Datensicherungskonzept?
Zu sichernde Daten, Verantwortliche, Sicherungsintervalle, Verfahren, Medien, Aufbewahrung, Zugriffsschutz, Überwachung und Wiederherstellungstests. Datenmenge, Kosten, Sicherungsfenster und benötigte Wiederanlaufzeit müssen zusammenpassen.
4. Welche Vor- und Nachteile haben Band, externe HDD/SSD und Cloud?
- Band: gut für große Bestände und Offline-Aufbewahrung; Laufwerk nötig, einzelne Dateien oft langsamer erreichbar.
- HDD/SSD: einfach nutzbar und schnell erreichbar; angeschlossene Medien können mitbetroffen sein.
- Cloud: räumliche Trennung möglich; abhängig von Verbindung, Anbieter, Kosten und Berechtigungen.
Sicherungsarten
5. Was wird bei einer Vollsicherung gespeichert?
Alle für diesen Sicherungslauf ausgewählten Daten. Die Wiederherstellung ist übersichtlich, der Speicher- und Zeitbedarf pro Lauf jedoch meist höher als bei einer Änderungssicherung.
6. Was speichert ein inkrementelles Backup?
Die Änderungen seit dem letzten Backup der Sicherungskette. Für eine klassische Wiederherstellung benötigt man das Vollbackup und alle nachfolgenden Inkremente bis zum gewünschten Stand.
7. Was speichert ein differenzielles Backup?
Alle Änderungen seit der letzten Vollsicherung. Zur Wiederherstellung benötigt man diese Vollsicherung und das gewünschte differenzielle Backup. Frühere Differenzsicherungen sind dafür nicht nötig.
8. Vollbackup am Sonntag, tägliche Sicherungen Montag bis Donnerstag: Was brauchst du für Donnerstagabend?
Inkrementell: Sonntag + Montag + Dienstag + Mittwoch + Donnerstag. Differenziell: Sonntag + Donnerstag. Voraussetzung: eine klassische Sicherungskette ohne zusätzliche synthetische Vollsicherungen.
9. Rechenaufgabe: 100 GB Vollbackup, danach täglich 10 GB neue, unterschiedliche Daten. Wie viel wird Montag bis Mittwoch gesichert?
Inkrementell: 10 + 10 + 10 = 30 GB. Differenziell: 10 + 20 + 30 = 60 GB. Mit Sonntagsvollbackup: 130 beziehungsweise 160 GB. Annahme: keine Kompression, Deduplizierung oder Löschung; vereinfachtes Datenmodell.
Sicherungsprinzipien
10. Was besagt die 3-2-1-Regel?
3 Datenkopien insgesamt, einschließlich der produktiven Daten; auf 2 unterschiedlichen Medientypen; davon 1 Kopie an einem anderen Standort. Zusätzlich sind offline oder unveränderbar aufbewahrte Kopien ein Schutz gegen Ransomware.
11. Was bedeutet Großvater-Vater-Sohn?
Ein Rotationsschema mit mehreren Aufbewahrungsstufen, typischerweise tägliche, wöchentliche und monatliche Sicherungen. Dadurch stehen aktuelle und ältere Wiederherstellungspunkte bereit. Die genauen Intervalle werden im Konzept festgelegt.
12. Wie unterscheiden sich Hot Backup und Cold Backup?
Hot: Sicherung während des laufenden Betriebs; das Verfahren muss einen konsistenten Zustand ermöglichen. Cold: Anwendung beziehungsweise Datenbank ist angehalten; das erleichtert Konsistenz, verursacht aber eine Unterbrechung.
Typische Prüfungsfallen
13. Warum ersetzt RAID kein Backup?
Redundante RAID-Level können bestimmte Laufwerksausfälle abfangen. Versehentliche Löschungen oder verschlüsselte Dateien werden aber auch auf dem RAID wirksam. RAID bietet keine unabhängige historische Sicherung. RAID 0 besitzt überhaupt keine Redundanz.
14. Ist eine synchronisierte Cloud-Ablage automatisch ein Backup?
Nein. Synchronisation kann Löschungen oder beschädigte Dateien weitergeben. Für eine Sicherung müssen frühere beziehungsweise getrennte Datenstände zuverlässig wiederherstellbar sein. Versionierung, Aufbewahrung und Zugriffsschutz sind zu prüfen.
15. Welche Aufgabe haben USV und Überspannungsschutz?
Eine USV überbrückt begrenzte Stromunterbrechungen und kann geordnetes Herunterfahren ermöglichen. Überspannungsschutz begrenzt schädliche Spannungsspitzen. Beide ergänzen die Absicherung, stellen aber keine gelöschten Daten wieder her.
16. Warum reicht die Meldung „Backup erfolgreich“ nicht aus?
Sie beweist noch nicht, dass alle benötigten Daten lesbar, konsistent und rechtzeitig wiederherstellbar sind. Regelmäßige Restore-Tests überprüfen Inhalt, Ablauf, benötigte Zugänge und Wiederherstellungsdauer.
Anwendungsaufgabe
17. Ein Unternehmen sichert jeden Abend auf eine dauerhaft angeschlossene USB-Platte. Was würdest du verbessern?
Mindestens eine weitere räumlich getrennte Kopie vorsehen; Sicherungen offline oder unveränderbar schützen; Aufbewahrungsstände und Zugriffsrechte festlegen; Fehler überwachen und Wiederherstellungen testen. Eine ständig erreichbare USB-Platte könnte durch denselben Angriff wie die Originaldaten verschlüsselt werden.
Merksatz
Voll: alles. Inkrementell: seit der letzten Sicherung. Differenziell: seit der letzten Vollsicherung.
Prüfungshinweis
Unterscheide Sicherungsaufwand und Wiederherstellungsaufwand. Prüfe bei einer Aufgabe zuerst den Bezugspunkt der Änderungen und die benötigte Sicherungskette. RAID, Synchronisation und USV ersetzen kein eigenständiges Backup.
Quellen und Einordnung
Themenrahmen: FI-Wiki – Datensicherheit. Ergänzend: BSI – Datensicherung und Datenverlust.
Eigenständig formulierte Lernfragen; die Zahlen- und Praxisaufgaben sind ergänzende Übungsbeispiele, keine offiziellen IHK-Prüfungsfragen.
Datensicherheit – Grundlagen, Maßnahmen und Übungsaufgaben
Datensicherheit – Grundlagen, Maßnahmen und Übungsaufgaben
Datensicherheit umfasst technische, organisatorische und personelle Maßnahmen, die Daten vor Verlust, unberechtigter Veränderung und unbefugtem Zugriff schützen.
Dabei werden nicht nur personenbezogene Daten geschützt, sondern beispielsweise auch Konstruktionszeichnungen, Software, Konfigurationen und Geschäftsunterlagen.
Abgrenzung wichtiger Begriffe
| Begriff | Bedeutung | Beispiel |
|---|---|---|
| Datensicherheit | Schutz von Daten unabhängig von ihrem Personenbezug | Eine Konstruktionsdatei wird verschlüsselt und gesichert. |
| Datenschutz | Schutz von Menschen beim Umgang mit ihren personenbezogenen Daten | Beschäftigtendaten dürfen nur für zulässige Zwecke verarbeitet werden. |
| Informationssicherheit | Schutz von Informationen in jeder Form | Auch Papierakten und vertrauliche Gespräche werden geschützt. |
| Datensicherung | Erstellung wiederherstellbarer Sicherungskopien | Ein Backup ermöglicht die Wiederherstellung gelöschter Dateien. |
Merksatz: Datensicherung ist eine Maßnahme der Datensicherheit.
Schutzziele der Datensicherheit
Die drei zentralen Schutzziele sind Vertraulichkeit, Integrität und Verfügbarkeit. Die englischen Bezeichnungen ergeben die Abkürzung CIA: Confidentiality, Integrity und Availability.
| Schutzziel | Bedeutung | Verletzung des Schutzziels | Geeignete Maßnahmen |
|---|---|---|---|
| Vertraulichkeit | Informationen sind nur für Berechtigte zugänglich. | Ein Unbefugter liest Gehaltsabrechnungen. | Verschlüsselung, Berechtigungen, MFA |
| Integrität | Daten bleiben korrekt und vollständig; unberechtigte Veränderungen werden verhindert oder erkannt. | Eine Kontonummer auf einer Rechnung wird manipuliert. | Änderungsrechte begrenzen, digitale Signaturen, geschützte Protokolle |
| Verfügbarkeit | Daten und Systeme sind bei Bedarf im vereinbarten Umfang nutzbar. | Ein Serverausfall verhindert die Auftragsbearbeitung. | Redundanz, Backups, USV, Wiederanlaufplanung |
Konkrete Umsetzung
- Vertraulichkeit: Ein Personalordner wird ausschließlich für die Personalabteilung freigegeben.
- Integrität: Eine heruntergeladene Datei wird mit einem über einen vertrauenswürdigen Weg bereitgestellten Hashwert verglichen.
- Verfügbarkeit: Ein zweiter Server übernimmt bei Ausfall des ersten Servers.
Wichtige Unterschiede
Verschlüsselung allein stellt keine Verfügbarkeit sicher. Ein verschlüsseltes, aber defektes Speichermedium kann weiterhin unlesbar sein.
Ein einfacher Hashwert beweist nicht automatisch die Herkunft einer Datei. Kann ein Angreifer Datei und Vergleichswert ändern, reicht der Vergleich nicht aus. Für einen Herkunftsnachweis kommen beispielsweise digitale Signaturen infrage.
Eckdaten zur Verfügbarkeit
Verfügbarkeit wird häufig als Prozentwert angegeben:
Verfügbarkeit = verfügbare Zeit ÷ betrachtete Gesamtzeit × 100
| Verfügbarkeit | Rechnerische Ausfallzeit pro Jahr |
|---|---|
| 99 % | ca. 87,6 Stunden |
| 99,9 % | ca. 8,76 Stunden |
| 99,99 % | ca. 52,6 Minuten |
Annahme: 365 Tage und durchgehender Betrieb. Welche Ausfälle und Wartungszeiten tatsächlich mitzählen, hängt von der vereinbarten Messweise ab.
Übungsaufgabe
Ordne die folgenden Fälle den Schutzzielen zu:
- Kundendaten werden öffentlich zugänglich.
- Ein Angreifer verändert Bestellmengen.
- Das Warenwirtschaftssystem ist zwei Stunden nicht erreichbar.
Lösung anzeigen
1. Vertraulichkeit.
2. Integrität.
3. Verfügbarkeit.
Ein Vorfall kann mehrere Schutzziele gleichzeitig betreffen.
Technische und organisatorische Maßnahmen (TOMs)
TOMs setzen Sicherheitsziele praktisch um.
- Technische Maßnahmen: beispielsweise Verschlüsselung, Firewall und automatische Datensicherung.
- Organisatorische Maßnahmen: beispielsweise Zuständigkeiten, Freigabeprozesse und Schulungen.
| Maßnahme | Zweck | Beispiel und Umsetzung |
|---|---|---|
| Zutrittskontrolle | Unberechtigte Personen aus Gebäuden oder Räumen fernhalten | Serverraum abschließen, persönliche Schlüsselkarten vergeben, Besucher begleiten |
| Zugangskontrolle | Unberechtigte Nutzung eines Systems verhindern | Persönliche Benutzerkonten, MFA und automatische Bildschirmsperre einsetzen |
| Zugriffskontrolle | Erlaubte Aktionen auf bestimmte Daten beschränken | Einer Gruppe Leserechte geben, Schreib- und Löschrechte nur zuständigen Personen erlauben |
| Weitergabekontrolle | Übertragung und Weitergabe von Daten absichern | TLS verwenden, Empfänger prüfen und Freigabelinks zeitlich begrenzen |
| Eingabekontrolle | Eingaben, Änderungen und Löschungen nachvollziehbar machen | Benutzer, Zeitpunkt und Aktion in geschützten Protokollen erfassen |
| Auftragskontrolle | Verarbeitung entsprechend festgelegten Vorgaben sicherstellen | Aufgaben und zulässige Verarbeitung eines Dienstleisters festlegen und kontrollieren |
| Verfügbarkeitskontrolle | Daten und Dienste gegen Ausfall und Verlust absichern | Backups, Ersatzsysteme und Wiederherstellungstests einrichten |
| Trennung von Daten | Unterschiedliche Zwecke oder Mandanten voneinander abgrenzen | Getrennte Datenbanken, Mandantenbereiche und Berechtigungen verwenden |
Zutritt, Zugang und Zugriff unterscheiden
| Frage | Zugehörige Kontrolle |
|---|---|
| Darf die Person den Serverraum betreten? | Zutrittskontrolle |
| Darf sie sich am Server anmelden? | Zugangskontrolle |
| Darf sie die Personaldatei öffnen oder verändern? | Zugriffskontrolle |
Merksatz: Zutritt zum Raum – Zugang zum System – Zugriff auf Daten.
Beispiel für das Zusammenspiel
Ein Administrator darf den Serverraum betreten und sich an einem Wartungssystem anmelden. Daraus folgt nicht automatisch, dass er sämtliche fachlichen Daten lesen dürfen soll. Berechtigungen müssen passend zur Aufgabe gestaltet werden.
Übungsaufgabe
Ordne die Maßnahmen zu:
- Anmeldung mit Passwort und Sicherheitsschlüssel.
- Zugang zum Rechenzentrum über eine Schlüsselkarte.
- Eine Mitarbeiterin darf Rechnungen lesen, aber nicht löschen.
- Änderungen an Kundenadressen werden protokolliert.
- Produktivdaten und Testdaten werden getrennt gespeichert.
Lösung anzeigen
1. Zugangskontrolle.
2. Zutrittskontrolle.
3. Zugriffskontrolle.
4. Eingabekontrolle.
5. Trennung von Daten.
Bedrohungsszenarien und Gegenmaßnahmen
SQL-Injection
Bei SQL-Injection beeinflussen manipulierte Eingaben eine Datenbankabfrage. Das kann passieren, wenn eine Anwendung Eingaben unmittelbar mit SQL-Befehlstext zusammensetzt.
Beispiel: Ein Suchfeld verarbeitet eine Eingabe als Bestandteil der SQL-Syntax statt ausschließlich als Suchwert.
Gegenmaßnahmen und Umsetzung
- Prepared Statements beziehungsweise parametrisierte Abfragen verwenden.
- Benutzereingaben getrennt von der SQL-Befehlsstruktur übergeben.
- Datentypen, Wertebereiche und zulässige Auswahlwerte prüfen.
- Dem Datenbankkonto der Anwendung nur erforderliche Rechte geben.
Unterschied: Eingabevalidierung prüft, ob ein Wert zulässig ist. Parametrisierung verhindert, dass ein übergebener Wert die vorgesehene SQL-Struktur verändert. Validierung ersetzt keine Parametrisierung.
Cross-Site Scripting (XSS)
Bei XSS werden fremde Inhalte so in eine Webseite eingebunden, dass der Browser sie als ausführbaren Code verarbeitet.
Beispiel: Ein Kommentar wird ungeprüft als HTML ausgegeben und führt unerwünschte Aktionen im Browser anderer Besucher aus.
Gegenmaßnahmen und Umsetzung
- Ausgaben passend zum jeweiligen Kontext kodieren.
- Sichere Ausgabefunktionen des verwendeten Frameworks nutzen.
- Falls HTML ausdrücklich erlaubt sein soll, eine geeignete HTML-Bereinigung verwenden.
- Unsichere direkte HTML-Einfügungen vermeiden.
- Eine Content Security Policy als zusätzliche Schutzschicht einsetzen.
Unterschied zu SQL-Injection: SQL-Injection betrifft Datenbankabfragen. XSS betrifft die Verarbeitung von Inhalten im Browser.
Phishing
Phishing täuscht eine vertrauenswürdige Nachricht, Person oder Website vor, um beispielsweise Zugangsdaten zu erlangen.
Beispiel: Eine E-Mail behauptet, das Firmenkonto werde gesperrt. Der enthaltene Link führt zu einer gefälschten Anmeldung.
Gegenmaßnahmen und Umsetzung
- Anmeldeseiten über bekannte Adressen oder gespeicherte Lesezeichen aufrufen.
- Absender, Zieladresse und ungewöhnliche Aufforderungen prüfen.
- Verdächtige Nachrichten über einen festgelegten Meldeweg melden.
- Spamfilter und Schulungen einsetzen.
- MFA aktivieren; möglichst phishingresistente Verfahren wie FIDO2-Sicherheitsschlüssel nutzen.
Wichtig: Ein HTTPS-Schloss beweist nicht, dass eine Website seriös ist. Auch eine Phishing-Seite kann eine verschlüsselte Verbindung anbieten.
Malware
Malware ist der Oberbegriff für Schadsoftware.
| Art | Kennzeichen | Beispiel |
|---|---|---|
| Virus | Verbreitet sich durch Infektion anderer Dateien oder Programme | Eine infizierte Programmdatei verändert weitere Dateien. |
| Trojaner | Tarnt sich als legitime oder nützliche Software | Ein angebliches Hilfsprogramm installiert eine Hintertür. |
| Ransomware | Sperrt oder verschlüsselt Daten zur Erpressung; häufig zusätzlich Datendiebstahl | Projektdateien werden unbrauchbar und ein Lösegeld wird verlangt. |
Diese Kategorien können sich überschneiden.
Gegenmaßnahmen und Umsetzung
- Betriebssystem und Anwendungen aktuell halten.
- Virenschutz beziehungsweise geeigneten Endgeräteschutz einsetzen.
- Im Alltag ohne Administratorrechte arbeiten.
- Software aus vertrauenswürdigen Quellen beziehen.
- Makros und ausführbare Anhänge kontrollieren.
- Getrennte oder unveränderbare Backups vorhalten und Wiederherstellungen testen.
Brute-Force
Bei Brute-Force werden viele mögliche Passwörter automatisiert ausprobiert.
Beispiel: Ein Angreifer versucht wiederholt verschiedene Kennwörter an einer Anmeldung.
Gegenmaßnahmen und Umsetzung
- Lange, einzigartige Passwörter und einen Passwortmanager verwenden.
- Anmeldeversuche begrenzen oder verzögern.
- MFA einsetzen.
- Auffällige Fehlversuche überwachen.
- Kontosperren sorgfältig gestalten, damit Angreifer nicht gezielt alle Benutzer aussperren können.
Abgrenzung: Beim Credential Stuffing werden bereits gestohlene Zugangsdaten anderer Dienste ausprobiert. Einzigartige Passwörter begrenzen dieses Risiko.
Man-in-the-Middle
Ein Angreifer befindet sich zwischen Kommunikationspartnern und versucht, Daten mitzulesen oder zu verändern.
Beispiel: In einem manipulierten Netzwerk wird eine ungeschützte Verbindung abgefangen.
Gegenmaßnahmen und Umsetzung
- HTTPS beziehungsweise TLS mit korrekter Zertifikatsprüfung verwenden.
- Zertifikatswarnungen nicht ignorieren.
- Für administrative Verbindungen sichere Protokolle wie SSH einsetzen.
- Bei Bedarf einen vertrauenswürdigen VPN-Zugang nutzen.
Unterschied: Verschlüsselung schützt den Inhalt. Die Authentisierung des Kommunikationspartners hilft sicherzustellen, dass mit dem richtigen Gegenüber kommuniziert wird.
Beispiel: Ein angeblicher Vorgesetzter verlangt unter Zeitdruck die Herausgabe eines Einmalcodes.
Gegenmaßnahmen und Umsetzung
- Anfragen über bekannte, unabhängige Kontaktwege überprüfen.
- Keine Passwörter oder Anmeldecodes weitergeben.
- Klare Freigabeverfahren festlegen.
- Beschäftigte anhand realistischer Situationen schulen.
Abgrenzung: Phishing ist eine Form von Social Engineering. Social Engineering kann auch telefonisch oder persönlich stattfinden.
Datenverlust
Datenverlust entsteht beispielsweise durch Defekte, Bedienfehler, Angriffe oder Schäden am Standort.
Beispiel: Ein Mitarbeiter löscht versehentlich einen Projektordner.
Gegenmaßnahmen und Umsetzung
- Regelmäßige, versionierte Backups erstellen.
- Sicherungskopien räumlich und technisch trennen.
- Wiederherstellungen testen.
- Redundanz gegen bestimmte Hardwareausfälle einsetzen.
Wichtig: RAID und Cloud-Synchronisation ersetzen nicht automatisch ein Backup.
DDoS
Distributed Denial of Service bedeutet, dass viele verteilte Quellen einen Dienst oder seine Anbindung überlasten.
Beispiel: Ein Onlineshop ist durch massenhafte Anfragen nicht mehr erreichbar.
Gegenmaßnahmen und Umsetzung
- DDoS-Schutz beim Provider oder einem vorgeschalteten Dienst nutzen.
- Angriffsverkehr möglichst vor der eigenen Anbindung filtern.
- Anfragen angemessen begrenzen.
- Lastverteilung und ausreichende Kapazität einplanen.
- Einen abgestimmten Notfallablauf vorbereiten.
Unterschied: Load Balancing verteilt Last. Es kann eine bereits überlastete Internetanbindung allein nicht entlasten.
Übungsaufgaben zu den Bedrohungen
Ordne jedem Fall eine Bedrohung und eine passende Gegenmaßnahme zu:
- Ein Suchfeld verändert unbeabsichtigt die Struktur einer Datenbankabfrage.
- Ein Kommentar führt Code im Browser anderer Benutzer aus.
- Eine gefälschte Kontowarnung fordert zur Anmeldung auf.
- Ein angebliches Gratisprogramm verschlüsselt Dateien.
- Eine Anmeldung erhält Tausende Passwortversuche.
- Eine unverschlüsselte Verbindung wird mitgelesen.
- Ein angeblicher Supportmitarbeiter verlangt telefonisch einen Anmeldecode.
- Ein Projektordner wird versehentlich gelöscht.
- Viele verteilte Systeme überlasten einen Webdienst.
Lösungen anzeigen
1. SQL-Injection → parametrisierte Abfragen.
2. XSS → kontextgerechte Ausgabekodierung.
3. Phishing → bekannte Anmeldewege nutzen, MFA und Schulungen.
4. Malware; hier Trojaner-Verteilung und Ransomware-Wirkung → vertrauenswürdige Softwarequellen, Endgeräteschutz und geschützte Backups.
5. Brute-Force → Rate-Limiting, starke Passwörter und MFA.
6. Man-in-the-Middle beziehungsweise Abhören → TLS mit Zertifikatsprüfung.
7. Social Engineering → unabhängige Identitätsprüfung, keine Codes weitergeben.
8. Datenverlust → Wiederherstellung aus einem geeigneten Backup.
9. DDoS → vorgeschalteter DDoS-Schutz und Filterung.
Authentifizierung und Autorisierung
| Begriff | Leitfrage | Beispiel |
|---|---|---|
| Authentifizierung | Wer bist du? | Ein Benutzer weist seine Identität durch ein Anmeldeverfahren nach. |
| Autorisierung | Was darfst du? | Das System prüft, ob dieser Benutzer einen bestimmten Datensatz ändern darf. |
Ein Benutzername benennt zunächst eine Identität. Erst die Prüfung eines geeigneten Nachweises authentifiziert sie.
Praktische Umsetzung
- Benutzer meldet sich mit seinem persönlichen Konto an.
- Das System prüft die erforderlichen Authentifizierungsnachweise.
- Bei einer angeforderten Aktion werden die passenden Berechtigungen geprüft.
- Nicht erlaubte Aktionen werden abgewiesen.
Übungsaufgabe
Eine Mitarbeiterin kann sich anmelden, erhält beim Öffnen eines Personalordners aber „Zugriff verweigert“. Welche Prüfung war erfolgreich, welche Berechtigung fehlt?
Lösung anzeigen
Die Authentifizierung war erfolgreich. Die Autorisierung für den Personalordner fehlt. Ein erfolgreicher Login erlaubt nicht automatisch den Zugriff auf alle Ressourcen.
Authentifizierungsfaktoren
| Faktor | Bedeutung | Beispiele | Mögliche Schwäche |
|---|---|---|---|
| Wissen | Etwas, das man kennt | Passwort, PIN | Kann erraten, ausgespäht oder weitergegeben werden. |
| Besitz | Etwas, das man besitzt | Sicherheitsschlüssel, Chipkarte, registriertes Smartphone | Kann verloren gehen oder gestohlen werden. |
| Sein | Ein körperliches Merkmal | Fingerabdruck, Gesichtserkennung | Erkennung ist nicht fehlerfrei; Merkmale lassen sich nicht einfach austauschen. |
Mehrfaktor-Authentifizierung
MFA kombiniert mindestens zwei unabhängige Faktoren unterschiedlicher Kategorien.
- Passwort und Sicherheitsschlüssel: Wissen und Besitz.
- Chipkarte und PIN: Besitz und Wissen.
- Zwei Passwörter: zweimal Wissen, deshalb keine echte Zwei-Faktor-Authentifizierung.
Ein Smartphone zählt nicht allein deshalb als Faktor, weil es vorhanden ist. Das Verfahren muss den Besitz beispielsweise über einen registrierten Schlüssel oder eine Authenticator-App nachweisen.
Praktische Umsetzung
- MFA für wichtige Konten und administrative Zugänge aktivieren.
- Wiederherstellungsverfahren und Ersatzfaktoren planen.
- Wiederherstellungscodes geschützt aufbewahren.
- Anmeldebestätigungen nur für selbst gestartete Vorgänge freigeben.
Übungsaufgabe
Welche Kombinationen nutzen unterschiedliche Faktoren?
- Passwort und Sicherheitsfrage.
- Chipkarte und PIN.
- Passwort und Code einer registrierten Authenticator-App.
Lösung anzeigen
1. Nein: beide Nachweise gehören zu Wissen.
2. Ja: Besitz und Wissen.
3. Ja: Wissen und Besitz, sofern das Verfahren entsprechend unabhängig und sicher umgesetzt ist.
Autorisierung
Autorisierung legt fest, welche Aktionen ein Benutzer auf welchen Ressourcen ausführen darf.
| Modell | Funktionsweise | Beispiel | Besonderheit |
|---|---|---|---|
| RBAC | Rechte werden über Rollen vergeben. | Die Rolle „Buchhaltung“ darf Rechnungen bearbeiten. | Gut für stabile Zuständigkeiten. |
| ABAC | Regeln werten Eigenschaften von Benutzer, Ressource und Umgebung aus. | Zugriff nur für die zuständige Abteilung von einem verwalteten Gerät. | Flexibel, aber aufwendiger zu gestalten und zu prüfen. |
| ACL | Eine Liste an einer Ressource enthält Berechtigungen für Benutzer oder Gruppen. | Gruppe „Projekt A“ darf einen Ordner lesen und ändern. | Konkrete Rechte direkt am Objekt. |
RBAC, ABAC und ACL sind nicht immer Alternativen. Ein System kann Rollen über Gruppen abbilden und diese Gruppen in ACLs eintragen.
Praktische Umsetzung
- Rollen anhand tatsächlicher Aufgaben definieren.
- Standardmäßig keinen Zugriff gewähren.
- Berechtigungen serverseitig für jede relevante Aktion prüfen.
- Gruppen statt zahlreicher individueller Ausnahmen verwenden.
- Rechtevergabe und Änderungen dokumentieren.
Übungsaufgabe
Ordne zu:
- Zugriff abhängig von Abteilung, Gerät und Schutzklasse.
- Zugriff entsprechend der Rolle „Einkauf“.
- Eine Ordnerliste erlaubt einer Gruppe Lesen und Schreiben.
Lösung anzeigen
1. ABAC.
2. RBAC.
3. ACL.
Wichtige Prinzipien der Rechtevergabe
| Prinzip | Bedeutung | Umsetzung |
|---|---|---|
| Least Privilege | Nur notwendige Rechte vergeben | Für das Lesen eines Berichts keine Änderungs- oder Administratorrechte vergeben. |
| Need-to-know | Informationen nur bei fachlichem Bedarf zugänglich machen | Beschäftigte sehen nur die für ihre Arbeit benötigten Kundendaten. |
| Trennung von Aufgaben | Kritische Schritte auf mehrere Personen verteilen | Eine Person legt eine Zahlung an, eine andere genehmigt sie. |
| Regelmäßige Rechteprüfung | Überflüssige Berechtigungen erkennen und entziehen | Rechte bei Abteilungswechsel, Projektende und Austritt überprüfen. |
Unterschied zwischen Least Privilege und Need-to-know
Least Privilege betrifft den Umfang erlaubter Aktionen. Need-to-know betrifft den erforderlichen Zugang zu Informationen.
Übungsaufgabe
Ein Mitarbeiter wechselt vom Vertrieb in den Einkauf. Seine bisherigen Kundenexportrechte bleiben bestehen. Was ist zu tun?
Lösung anzeigen
Die Rechte anhand der neuen Aufgaben prüfen, nicht mehr benötigte Vertriebsrechte entfernen und nur erforderliche Einkaufsrechte vergeben. Der Wechsel muss einen geregelten Berechtigungsprozess auslösen.
IT-Grundschutz des BSI
Der IT-Grundschutz bietet eine systematische Vorgehensweise, um Informationssicherheit aufzubauen und zu verbessern.
Typisches Vorgehen
- Geschäftsprozesse, Informationen und Systeme erfassen.
- Schutzbedarf bestimmen.
- Passende Anforderungen und Maßnahmen auswählen.
- Den vorhandenen Sicherheitsstand überprüfen.
- Lücken schließen und bei Bedarf Risiken vertieft analysieren.
- Umsetzung und Wirksamkeit regelmäßig überprüfen.
Beispiel
Für einen Dateiserver werden Datenbestände, Zugriffsrechte, Sicherungen, Stromversorgung und Verantwortlichkeiten untersucht. Fehlende Restore-Tests werden als Lücke erkannt und verbindlich eingeplant.
Wichtige Eckdaten
| BSI-Standard | Schwerpunkt |
|---|---|
| 200-1 | Managementsysteme für Informationssicherheit |
| 200-2 | IT-Grundschutz-Methodik |
| 200-3 | Risikoanalyse auf Basis von IT-Grundschutz |
Vorgehensweisen unterscheiden
- Basis-Absicherung: Einstieg mit grundlegender Absicherung in der Breite.
- Kern-Absicherung: Schwerpunkt auf besonders wichtigen Geschäftsprozessen und Werten.
- Standard-Absicherung: umfassende Anwendung der IT-Grundschutz-Methodik.
Übungsaufgabe
Ein Unternehmen kauft eine Firewall und erklärt anschließend seine Informationssicherheit für abgeschlossen. Was fehlt?
Lösung anzeigen
Es fehlen unter anderem eine systematische Bestandsaufnahme, die Schutzbedarfsbetrachtung, organisatorische Zuständigkeiten, weitere passende Maßnahmen und eine regelmäßige Wirksamkeitsprüfung. Ein einzelnes Produkt ersetzt kein Sicherheitsmanagement.
Zertifizierungen und ISMS
Ein ISMS ist ein Informationssicherheitsmanagementsystem. Es organisiert, wie Informationssicherheit geplant, umgesetzt, kontrolliert und verbessert wird.
ISO/IEC 27001 legt Anforderungen an ein solches Managementsystem fest.
| Begriff | Bedeutung |
|---|---|
| ISMS | Das tatsächlich betriebene Managementsystem der Organisation |
| ISO/IEC 27001 | Norm mit Anforderungen an ein ISMS |
| Zertifizierung | Unabhängige Prüfung der Normerfüllung innerhalb eines festgelegten Geltungsbereichs |
Typische Bestandteile eines ISMS
- Sicherheitsziele und Leitlinien.
- Verantwortlichkeiten.
- Risikobeurteilung und Behandlung von Risiken.
- Geregelte Sicherheitsmaßnahmen.
- Schulungen und dokumentierte Abläufe.
- Interne Überprüfungen und Managementbewertung.
- Kontinuierliche Verbesserung.
Beispiel für kontinuierliche Verbesserung
Planen: Unberechtigte Kontonutzung reduzieren.
Umsetzen: MFA einführen und Benutzer schulen.
Prüfen: Abdeckung und Vorfälle auswerten.
Verbessern: Ausnahmen beseitigen und den Wiederherstellungsprozess nachbessern.
Wichtige Unterschiede
Ein ISMS kann auch ohne Zertifizierung betrieben werden. Eine Zertifizierung garantiert keine absolute Sicherheit und gilt nicht automatisch für alle Standorte, Produkte oder Dienstleistungen eines Unternehmens.
Übungsaufgabe
Ein Dienstleister wirbt mit einer ISO-27001-Zertifizierung. Warum muss der Geltungsbereich geprüft werden?
Lösung anzeigen
Weil die tatsächlich genutzte Dienstleistung oder der betreffende Standort außerhalb des zertifizierten Bereichs liegen könnte. Entscheidend ist, welche Organisationseinheiten, Prozesse und Leistungen das Zertifikat umfasst.
Härtung eines Betriebssystems
Härtung reduziert die Angriffsfläche eines Systems durch eine gezielte sichere Konfiguration.
Wichtige Maßnahmen
| Maßnahme | Konkrete Umsetzung | Zweck |
|---|---|---|
| Nicht benötigte Dienste deaktivieren | Einen ungenutzten Web- oder Dateifreigabedienst abschalten | Weniger erreichbare Angriffspunkte |
| Updates und Patch-Management | Sicherheitsupdates bewerten, testen, verteilen und Installation kontrollieren | Bekannte Schwachstellen schließen |
| Benutzerrechte einschränken | Standardkonto für den Alltag, separates Administratorkonto | Auswirkungen von Fehlern und Angriffen begrenzen |
| MFA einsetzen | Administrative und externe Zugänge zusätzlich absichern | Gestohlene Passwörter allein reichen nicht aus |
| Firewall konfigurieren | Nur erforderliche Verbindungen von zulässigen Quellen erlauben | Unerwünschte Netzwerkzugriffe begrenzen |
| Daten verschlüsseln | Laufwerksverschlüsselung aktivieren und Wiederherstellungsschlüssel geschützt verwahren | Daten bei Verlust eines Geräts schützen |
| Unnötige Schnittstellen deaktivieren | Nicht benötigtes Bluetooth oder nicht erforderliche externe Speicherschnittstellen beschränken | Zusätzliche Angriffswege reduzieren |
| Protokollierung und Monitoring | Sicherheitsereignisse zentral erfassen und relevante Alarme bearbeiten | Auffälligkeiten erkennen und untersuchen |
| Sicherheitsrichtlinien durchsetzen | Konfigurationen zentral verteilen und Abweichungen prüfen | Einheitlichen Sicherheitsstand erhalten |
Wichtige Unterschiede
- Eine Firewall behebt keine Schwachstelle in einer erlaubten Anwendung.
- Verschlüsselung schützt nicht automatisch vor einem Angreifer, der bereits im entsperrten Benutzerkonto arbeitet.
- Protokollierung sammelt Ereignisse. Monitoring wertet sie aus und macht Auffälligkeiten erkennbar.
- Härtung ist eine laufende Aufgabe, weil Software und Anforderungen sich ändern.
Übungsaufgabe
Ein Bürorechner besitzt veraltete Software, einen unnötigen Fernzugriffsdienst und ein dauerhaft verwendetes Administratorkonto. Nenne drei Verbesserungen.
Lösung anzeigen
Software aktualisieren, den nicht benötigten Fernzugriffsdienst deaktivieren und ein Standardkonto für die tägliche Arbeit verwenden. Administrative Tätigkeiten erfolgen über einen getrennten, passend abgesicherten Zugang.
Datensicherung
Datensicherung, auch Backup genannt, erstellt zusätzliche Datenbestände, aus denen benötigte Informationen wiederhergestellt werden können.
Beispiel: Nach versehentlichem Löschen einer Projektdatei wird deren vorheriger Stand aus einer Sicherung zurückgespielt.
Ein Backup ist erst praktisch nützlich, wenn die Wiederherstellung funktioniert.
Übungsaufgabe
Ein Sicherungsprogramm meldet erfolgreiche Läufe. Wiederherstellungen wurden nie getestet. Ist die Wiederherstellbarkeit ausreichend nachgewiesen?
Lösung anzeigen
Nein. Ein erfolgreicher Sicherungslauf beweist nicht, dass sämtliche benötigten Daten vollständig, konsistent und rechtzeitig wiederhergestellt werden können. Dafür sind Restore-Tests erforderlich.
Ziele der Datensicherung
- Daten nach Verlust oder Beschädigung wiederherstellen.
- Frühere Datenstände verfügbar halten.
- Betriebsunterbrechungen begrenzen.
- Wiederanlauf nach einem Vorfall ermöglichen.
Wichtige Eckdaten
| Kennzahl | Bedeutung | Beispiel |
|---|---|---|
| RPO – Recovery Point Objective | Maximal tolerierbarer Datenverlust, als Zeitspanne ausgedrückt | Höchstens eine Stunde an Änderungen darf verloren gehen. |
| RTO – Recovery Time Objective | Angestrebte maximal tolerierbare Zeit bis zur Wiederherstellung | Ein Dienst soll innerhalb von vier Stunden wieder nutzbar sein. |
Unterschied: RPO fragt, wie viele neue Daten verloren gehen dürfen. RTO fragt, wie lange die Wiederherstellung dauern darf.
Übungsaufgabe
Ein System wird nur jede Nacht gesichert. Die Fachabteilung verlangt maximal eine Stunde Datenverlust. Passt das zusammen?
Lösung anzeigen
Nein. Eine ausschließlich tägliche Sicherung kann kurz vor dem nächsten Lauf fast einen Tag an Änderungen verlieren. Es ist ein häufigeres oder ergänzendes Sicherungsverfahren nötig, dessen tatsächlich erreichbare Wiederherstellungspunkte das RPO erfüllen.
Ursachen für Datenverlust
| Ursache | Beispiel | Vorbeugung und Begrenzung |
|---|---|---|
| Stromausfall | Ein Schreibvorgang wird unterbrochen. | USV, kontrolliertes Herunterfahren und Backups |
| Hardwarefehler | Eine Festplatte fällt aus. | Geeignete Redundanz, Überwachung und Ersatzhardware |
| Menschliches Versagen | Ein Ordner wird gelöscht oder überschrieben. | Begrenzte Rechte, Versionierung und Backups |
| Böswilliger Angriff | Ransomware verschlüsselt Daten. | Härtung, MFA, Endgeräteschutz und getrennte Sicherungen |
| Standortschaden | Brand zerstört Server und lokale Sicherungen. | Räumlich getrennte Sicherungskopien |
Übungsaufgabe
Warum ist eine Sicherung auf einer zweiten Festplatte im gleichen Rechner allein unzureichend?
Lösung anzeigen
Beide Datenträger können durch denselben Angriff, Diebstahl, Brand oder elektrischen Schaden betroffen sein. Die zusätzliche Kopie deckt deshalb nicht alle relevanten Ausfallursachen ab.
Anforderungen an Datensicherung
Ein Sicherungskonzept legt fest:
- Welche Daten und Systeme gesichert werden.
- Wer verantwortlich ist.
- Wie häufig gesichert wird.
- Welche Verfahren und Medien verwendet werden.
- Wie lange Sicherungen aufbewahrt werden.
- Wie Sicherungen gegen unberechtigten Zugriff geschützt werden.
- Wo zusätzliche Kopien lagern.
- Wie Fehler erkannt und bearbeitet werden.
- Wie Wiederherstellungen durchgeführt und getestet werden.
Planungsdaten
| Kriterium | Leitfrage |
|---|---|
| Datenmenge | Wie groß ist der Bestand, und wie schnell wächst er? |
| Änderungsmenge | Wie viele Daten ändern sich zwischen Sicherungsläufen? |
| Sicherungsfenster | Wie viel Zeit steht für einen Lauf zur Verfügung? |
| Übertragungsrate | Wie schnell können Quelle, Netzwerk und Ziel tatsächlich arbeiten? |
| Kosten | Welche Ausgaben entstehen für Speicher, Lizenzen, Betrieb und Wiederherstellung? |
| RPO und RTO | Welche Datenverluste und Unterbrechungen sind tolerierbar? |
| Aufbewahrung | Welche Wiederherstellungspunkte werden wie lange benötigt? |
Übungsaufgabe
500 GB sollen mit effektiv 100 MB/s gesichert werden. Wie lange dauert die reine Datenübertragung ungefähr?
Lösung anzeigen
Bei dezimalen Einheiten: 500 GB = 500.000 MB.
500.000 MB ÷ 100 MB/s = 5.000 Sekunden = 83 Minuten und 20 Sekunden.
Zusätzliche Zeit für Vorbereitung, Metadaten, Prüfung oder langsamere Einzeldateizugriffe ist dabei nicht enthalten.
Backup-Medien
| Medium | Vorteile | Grenzen | Geeigneter Einsatz |
|---|---|---|---|
| Magnetband | Gut offline lagerbar; bei großen Beständen wirtschaftlich möglich | Bandlaufwerk erforderlich; sequenzieller Zugriff | Große Sicherungsbestände und längerfristige Aufbewahrung |
| Externe HDD | Viel Kapazität zu vergleichsweise niedrigen Kosten | Mechanisch empfindlich; angeschlossen für Angriffe erreichbar | Rotierende lokale Sicherungsmedien |
| Externe SSD | Schneller Zugriff, keine beweglichen Teile | Meist teurer pro Speichereinheit | Mobile oder schnelle Sicherungs- und Wiederherstellungsaufgaben |
| Cloud-Speicher | Räumliche Trennung und skalierbarer Speicher möglich | Abhängigkeit von Netzwerk, Anbieter, Kosten und Kontosicherheit | Externe Sicherungskopie mit passendem Backup-Verfahren |
Praktische Umsetzung
- Externe Medien nach dem Sicherungslauf sicher trennen, sofern das Konzept Offline-Kopien vorsieht.
- Medien beschriften und Aufbewahrung dokumentieren.
- Sicherungen verschlüsseln und benötigte Schlüssel getrennt absichern.
- Cloud-Zugriffe mit geeigneten Berechtigungen und MFA schützen.
- Wiederherstellung auch aus extern gelagerten Kopien testen.
Wichtig: Cloud-Speicher ist zunächst nur ein Speicherort. Ob daraus ein geeignetes Backup wird, hängt unter anderem von Versionierung, Aufbewahrung, Unveränderbarkeit und Wiederherstellbarkeit ab.
Übungsaufgabe
Ein Unternehmen besitzt eine schnelle lokale Sicherung, möchte aber auch gegen einen Brand am Standort geschützt sein. Welche Ergänzung ist sinnvoll?
Lösung anzeigen
Eine räumlich getrennte Kopie, beispielsweise in einem geeigneten Cloud-Backup oder auf extern gelagerten Sicherungsmedien. Zusätzlich müssen Zugriffsschutz, Aufbewahrung und Wiederherstellung geprüft werden.
Backup-Arten
| Verfahren | Gesicherte Daten | Typischer Sicherungsaufwand | Klassische Wiederherstellung |
|---|---|---|---|
| Vollsicherung | Alle ausgewählten Daten | Vergleichsweise hoch | Gewünschte Vollsicherung |
| Inkrementelle Sicherung | Änderungen seit der letzten Sicherung der Kette | Meist gering je Lauf | Vollsicherung und sämtliche benötigten Inkremente |
| Differenzielle Sicherung | Änderungen seit der letzten Vollsicherung | Wächst bis zur nächsten Vollsicherung meist an | Vollsicherung und gewünschte Differenzsicherung |
Die Angaben beschreiben klassische Verfahren. Moderne Sicherungsprodukte können intern zusätzliche Techniken verwenden.
Beispiel
Am Sonntag erfolgt eine Vollsicherung. Montag, Dienstag und Mittwoch werden Änderungssicherungen erstellt.
- Inkrementell: Mittwoch enthält nur Änderungen seit Dienstag.
- Differenziell: Mittwoch enthält alle Änderungen seit Sonntag.
Übungsaufgabe
Welche Sicherungen werden für den Stand Mittwochabend benötigt?
Lösung anzeigen
Inkrementell: Vollsicherung vom Sonntag sowie die Inkremente von Montag, Dienstag und Mittwoch.
Differenziell: Vollsicherung vom Sonntag und Differenzsicherung vom Mittwoch.
Rechenaufgabe
Ein Vollbackup umfasst 100 GB. Danach kommen täglich 10 GB neue, unterschiedliche Daten hinzu. Wie viel wird Montag bis Mittwoch zusätzlich gesichert?
Annahme: keine Kompression, Deduplizierung oder Löschung.
Lösung anzeigen
Inkrementell: 10 + 10 + 10 = 30 GB.
Differenziell: 10 + 20 + 30 = 60 GB.
Mit dem Vollbackup ergeben sich 130 GB beziehungsweise 160 GB.
Backup-Prinzipien
Großvater-Vater-Sohn-Prinzip
Dieses Rotationsschema kombiniert mehrere zeitliche Aufbewahrungsstufen.
| Stufe | Typisches Beispiel |
|---|---|
| Sohn | Tägliche Sicherungen |
| Vater | Wöchentliche Sicherungen |
| Großvater | Monatliche Sicherungen |
Die genaue Anzahl und Aufbewahrungsdauer legt das Unternehmen fest.
Beispiel: Tägliche Sicherungen werden für kurzfristige Fehler benötigt, Monatsstände für ältere Wiederherstellungspunkte.
3-2-1-Regel
- 3 Kopien der Daten insgesamt, einschließlich der produktiven Daten.
- 2 unterschiedliche Medientypen.
- 1 Kopie außerhalb des Hauptstandorts.
Beispiel: Produktivdaten auf SSD, lokale Sicherung auf HDD und eine weitere Kopie auf extern gelagertem Band.
Offline oder unveränderbar aufbewahrte Kopien ergänzen den Schutz gegen Ransomware.
Hot Backup und Cold Backup
| Verfahren | Bedeutung | Vorteil | Herausforderung |
|---|---|---|---|
| Hot Backup | Sicherung während des laufenden Betriebs | Dienst kann weiter genutzt werden. | Ein konsistenter Datenstand muss durch das Verfahren sichergestellt werden. |
| Cold Backup | Anwendung oder Datenbank ist angehalten. | Konsistenz ist leichter sicherzustellen. | Geplante Unterbrechung erforderlich. |
Unterschied der Prinzipien
Großvater-Vater-Sohn regelt die zeitlichen Aufbewahrungsstufen. Die 3-2-1-Regel betrifft Anzahl, Medien und Standort der Kopien. Hot und Cold beschreiben den Betriebszustand während der Sicherung.
Übungsaufgaben
- Wofür ist ein älterer Monatsstand nützlich?
- Erfüllen drei Kopien auf derselben Festplatte die 3-2-1-Regel?
- Eine Datenbank muss während der Sicherung weiterarbeiten. Welches Verfahren passt?
Lösungen anzeigen
1. Beispielsweise für einen Fehler, der erst nach mehreren Wochen entdeckt wird.
2. Nein. Es fehlen unabhängige Medien und die räumliche Trennung.
3. Ein geeignetes Hot-Backup-Verfahren, das einen konsistent wiederherstellbaren Datenstand erzeugt.
Identifikation schützenswerter Daten
| Kategorie | Beispiele | Bewertung |
|---|---|---|
| Maschinell wiederherstellbar oder wiederbeschaffbar | Temporäre Dateien, reproduzierbare Build-Dateien, erneut herunterladbare Installationspakete | Wiederbeschaffung ist möglich, kann aber Zeit und Aufwand verursachen. |
| Unersetzlich oder nur mit hohem Aufwand rekonstruierbar | Eigene Projektdokumente, Geschäftsvorgänge, individuelle Konfigurationen | Hohe Priorität bei der Sicherungsplanung. |
Zusätzlich berücksichtigen
- Wie kritisch sind die Daten für den Betrieb?
- Wie schnell ändern sie sich?
- Wie lange dauert ihre Rekonstruktion?
- Welche Abhängigkeiten bestehen?
- Werden Schlüssel, Zertifikate oder Konfigurationen zur Wiederherstellung benötigt?
Beispiel: Eine Anwendung lässt sich neu installieren. Ohne gesicherte Datenbank und Konfiguration ist sie trotzdem nicht wieder einsatzfähig.
Übungsaufgabe
Ordne die Sicherungspriorität ein:
- Ein erneut herunterladbares Installationspaket.
- Selbst erstellte Kundenangebote.
- Eine individuell aufgebaute Firewall-Konfiguration.
Lösung anzeigen
1. Meist geringere Priorität, sofern Quelle und passende Version zuverlässig verfügbar bleiben.
2. Hohe Priorität, weil die Inhalte nicht einfach wiederbeschafft werden können.
3. Hohe Priorität, weil die Wiederherstellung ohne Konfiguration zeitaufwendig und fehleranfällig sein kann.
Gegenmaßnahmen gegen Ausfall und Datenverlust
| Maßnahme | Wirkung | Grenze |
|---|---|---|
| Redundante Systeme | Übernehmen bei Ausfall einzelner Komponenten | Können denselben Softwarefehler oder Angriff gemeinsam erleiden. |
| Regelmäßige Backups | Ermöglichen die Rückkehr zu gesicherten Datenständen | Wiederherstellung kostet Zeit; Änderungen seit dem letzten geeigneten Stand können fehlen. |
| USV | Überbrückt begrenzte Stromausfälle und ermöglicht geordnetes Herunterfahren | Laufzeit ist begrenzt; ersetzt kein Backup. |
| Überspannungsschutz | Begrenzt schädliche Spannungsspitzen | Liefert bei einem Stromausfall keine Ersatzenergie. |
| Firewall | Kontrolliert Netzwerkverkehr anhand von Regeln | Verhindert nicht jeden Angriff über erlaubte Verbindungen. |
| Virenscanner beziehungsweise Endgeräteschutz | Erkennt und blockiert bestimmte Schadsoftware oder verdächtiges Verhalten | Erkennt nicht zwangsläufig jede neue oder angepasste Bedrohung. |
RAID und Backup unterscheiden
RAID verbindet mehrere Laufwerke zu einem Speicherverbund.
- RAID 1 spiegelt Daten.
- Andere redundante RAID-Level können ebenfalls bestimmte Laufwerksausfälle abfangen.
- RAID 0 bietet keine Redundanz.
- Löschungen, unerwünschte Änderungen und Verschlüsselung durch Schadsoftware können auch den RAID-Datenbestand betreffen.
Merksatz: RAID unterstützt die Verfügbarkeit bei bestimmten Hardwareausfällen. Backups ermöglichen die Wiederherstellung gesicherter Datenstände.
Beispiel für kombinierte Maßnahmen
Ein Dateiserver verwendet redundante Laufwerke, eine USV, eingeschränkte Zugriffsrechte und aktuelle Schutzsoftware. Zusätzlich werden versionierte Backups erstellt; eine Kopie ist getrennt aufbewahrt. Wiederherstellungen werden regelmäßig getestet.
Übungsaufgabe
Ein Dateiserver besitzt RAID 1 und eine USV, aber kein Backup. Ein Mitarbeiter überschreibt eine wichtige Datei. Helfen RAID und USV bei der Rückkehr zur vorherigen Version?
Lösung anzeigen
Nein. RAID 1 übernimmt auch die unerwünschte Änderung auf die Spiegelung. Die USV schützt gegen bestimmte Stromprobleme. Für den vorherigen Dateistand ist eine geeignete Versionierung oder Sicherung erforderlich.
Zusammenhängende Prüfungsaufgabe
Ein Unternehmen betreibt einen Dateiserver. Alle Mitarbeiter arbeiten mit Administratorrechten. Die einzige Sicherung liegt auf einer dauerhaft angeschlossenen USB-Festplatte im Serverraum. Wiederherstellungen wurden noch nie getestet. Ein Fernzugang ist nur mit Passwort abgesichert.
Nenne mindestens sechs Verbesserungen und begründe sie.
Musterlösung anzeigen
- Standardkonten verwenden: Das begrenzt die Auswirkungen von Fehlbedienung und Schadsoftware.
- Berechtigungen nach Aufgaben vergeben: Nicht jeder Beschäftigte benötigt Zugriff auf sämtliche Daten.
- MFA für den Fernzugang aktivieren: Ein gestohlenes Passwort allein soll nicht ausreichen.
- Eine räumlich getrennte Sicherung ergänzen: Ein Standortschaden darf nicht Original und sämtliche Kopien zerstören.
- Offline oder unveränderbare Sicherungen vorsehen: Angreifer sollen nicht alle Sicherungskopien verändern können.
- Restore-Tests durchführen: Wiederherstellbarkeit und benötigte Zeit müssen überprüft werden.
- RPO und RTO festlegen: Sicherungshäufigkeit und Wiederanlaufplanung sollen zu den betrieblichen Anforderungen passen.
- Updates, Härtung und Überwachung etablieren: Schwachstellen reduzieren und Auffälligkeiten erkennen.
Kurzmerksatz
Datensicherheit schützt Daten durch technische, organisatorische und personelle Maßnahmen vor Verlust, Manipulation und unbefugtem Zugriff.
Die wichtigsten Unterschiede auf einen Blick
| Begriffe | Unterschied |
|---|---|
| Vertraulichkeit, Integrität, Verfügbarkeit | Wer darf lesen? Sind die Daten korrekt? Sind sie bei Bedarf nutzbar? |
| Zutritt, Zugang, Zugriff | Raum, System, Daten beziehungsweise Aktionen |
| Authentifizierung, Autorisierung | Identität prüfen, Berechtigung prüfen |
| RBAC, ABAC, ACL | Rollen, Attribute, konkrete Zugriffslisten |
| Least Privilege, Need-to-know | Notwendige Rechte, notwendige Informationen |
| SQL-Injection, XSS | Datenbankabfrage, Browserausführung |
| Phishing, Social Engineering | Phishing ist eine spezielle Form menschlicher Manipulation. |
| ISMS, ISO 27001, Zertifizierung | Managementsystem, Anforderungsnorm, unabhängige Prüfung |
| Voll, inkrementell, differenziell | Alles, seit letzter Sicherung, seit letzter Vollsicherung |
| Hot Backup, Cold Backup | Laufender Betrieb, angehaltene Anwendung |
| RPO, RTO | Tolerierbarer Datenverlust, tolerierbare Wiederherstellungszeit |
| RAID, Backup | Ausfalltoleranz, Wiederherstellung von Datenständen |
| USV, Überspannungsschutz | Ersatzenergie auf Zeit, Begrenzung von Spannungsspitzen |
| Synchronisation, Backup | Abgleich von Beständen, gezielt wiederherstellbare Sicherung |
Quellen und Vertiefung
Grundlage: der bereitgestellte Text aus FI-Wiki – Datensicherheit. Beispiele und Übungsaufgaben wurden ergänzend formuliert.
- OWASP – SQL Injection Prevention
- OWASP – Cross Site Scripting Prevention
- OWASP – Multifactor Authentication
- OWASP – Authorization
- ISO – ISO/IEC 27001
- BSI – IT-Grundschutz-Methodik, Standard 200-2
Datenschutz – DSGVO und BDSG
Datenschutz – DSGVO und BDSG
Datenschutz schützt Menschen beim Umgang mit ihren personenbezogenen Daten.
Er legt fest, welche Daten erhoben werden dürfen, wofür sie verwendet werden dürfen und welche Rechte die betroffenen Personen haben.
Beispiel: Ein Unternehmen darf Kundenadressen zur Auslieferung einer Bestellung verwenden. Es darf die Daten aber nicht beliebig für andere Zwecke weitergeben.
Datenschutz und Datensicherheit unterscheiden
| Begriff | Bedeutung | Beispiel |
|---|---|---|
| Datenschutz | Regelt den zulässigen Umgang mit personenbezogenen Daten | Wer darf Mitarbeiterdaten für welchen Zweck verwenden? |
| Datensicherheit | Schützt Daten vor Verlust, Manipulation und unbefugtem Zugriff | Verschlüsselung, Backups und Zugriffsrechte |
Merksatz: Datenschutz fragt: „Darf ich die Daten verarbeiten?“ Datensicherheit fragt: „Wie schütze ich die Daten?“
Übungsfrage: Was unterscheidet Datenschutz und Datensicherheit?
Musterantwort: Datenschutz schützt Menschen bei der Verarbeitung ihrer personenbezogenen Daten. Datensicherheit schützt alle Arten von Daten vor Verlust, Veränderung und unberechtigtem Zugriff.
DSGVO – Datenschutz-Grundverordnung
Die DSGVO ist eine Verordnung der Europäischen Union. Sie gilt seit dem 25. Mai 2018 unmittelbar in allen EU-Mitgliedstaaten.
Sie regelt insbesondere:
- den Umgang mit personenbezogenen Daten,
- die Rechte betroffener Personen,
- die Pflichten von Unternehmen, Behörden und anderen verantwortlichen Stellen.
Was bedeutet Datenverarbeitung?
Zur Verarbeitung gehören beispielsweise:
- Daten erheben,
- Daten speichern,
- Daten auslesen und verwenden,
- Daten verändern,
- Daten weitergeben,
- Daten löschen.
Beispiel: Ein Unternehmen erfasst die Adresse eines Kunden, speichert sie im Bestellsystem und übermittelt sie an einen Versanddienstleister. Alle diese Schritte sind Datenverarbeitungen.
Wann dürfen personenbezogene Daten verarbeitet werden?
Eine Verarbeitung benötigt eine Rechtsgrundlage. Häufige Beispiele sind:
| Rechtsgrundlage | Einfaches Beispiel |
|---|---|
| Einwilligung | Eine Person stimmt dem Erhalt eines Newsletters zu. |
| Vertragserfüllung | Ein Onlineshop benötigt die Lieferadresse, um die bestellte Ware zu versenden. |
| Gesetzliche Verpflichtung | Ein Unternehmen bewahrt bestimmte Rechnungsdaten aufgrund gesetzlicher Vorgaben auf. |
| Berechtigtes Interesse | Bestimmte Sicherheitsprotokolle können zum Schutz eines IT-Systems erforderlich sein. Dabei müssen die Interessen der Betroffenen berücksichtigt werden. |
Daneben gibt es weitere Rechtsgrundlagen, beispielsweise für öffentliche Aufgaben oder zum Schutz lebenswichtiger Interessen.
Wichtig: Eine Einwilligung ist nicht für jede Datenverarbeitung erforderlich. Es kann auch eine andere passende Rechtsgrundlage vorliegen.
Anforderungen an eine Einwilligung
Eine Einwilligung muss:
- freiwillig sein,
- auf verständlichen Informationen beruhen,
- für einen bestimmten Zweck erfolgen,
- durch eine eindeutige Handlung erteilt werden.
Sie muss widerrufen werden können. Der Widerruf muss so einfach sein wie die Erteilung.
Beispiel: Ein freiwilliges, nicht vorausgewähltes Kästchen für einen Newsletter.
Übungsfrage: Wofür steht DSGVO und was regelt sie?
Musterantwort: DSGVO bedeutet Datenschutz-Grundverordnung. Sie regelt den Umgang mit personenbezogenen Daten sowie die Rechte der Betroffenen und die Pflichten der verantwortlichen Stellen.
Übungsfrage: Benötigt ein Onlineshop eine zusätzliche Einwilligung, um eine notwendige Lieferadresse für die Bestellung zu verarbeiten?
Musterantwort: Nein. Die erforderliche Verarbeitung kann auf der Vertragserfüllung beruhen. Die Adresse darf deshalb aber nicht automatisch für beliebige andere Zwecke genutzt werden.
Wichtige Grundprinzipien
Die DSGVO enthält Grundsätze für den Umgang mit personenbezogenen Daten.
| Grundprinzip | Einfach erklärt | Beispiel und Umsetzung |
|---|---|---|
| Rechtmäßigkeit | Es muss eine passende Rechtsgrundlage geben. | Vor der Verarbeitung prüfen, ob beispielsweise ein Vertrag oder eine Einwilligung vorliegt. |
| Verarbeitung nach Treu und Glauben | Menschen dürfen bei der Verarbeitung nicht unfair behandelt oder getäuscht werden. | Ein Gewinnspiel darf nicht verschleiern, dass Daten für Werbung gesammelt werden sollen. |
| Transparenz | Die Verarbeitung muss verständlich erklärt werden. | Informationen über Zweck, Empfänger und Speicherdauer bereitstellen. |
| Zweckbindung | Daten werden für festgelegte Zwecke erhoben und dürfen nicht beliebig anders verwendet werden. | Eine Lieferadresse nicht ohne weitere Prüfung für eine andere Nutzung übernehmen. |
| Datenminimierung | Nur die notwendigen Daten verarbeiten. | Bei einer Newsletteranmeldung normalerweise keine Postanschrift verlangen. |
| Richtigkeit | Daten müssen sachlich richtig und bei Bedarf aktuell sein. | Eine gemeldete Adressänderung übernehmen. |
| Speicherbegrenzung | Daten nicht länger als erforderlich aufbewahren. | Löschfristen festlegen und nicht mehr benötigte Daten löschen. |
| Integrität und Vertraulichkeit | Daten gegen unzulässige Veränderung, Verlust und unbefugten Zugriff schützen. | Berechtigungen, Verschlüsselung und Datensicherungen einsetzen. |
Rechenschaftspflicht
Das Unternehmen muss nachweisen können, dass es die Datenschutzgrundsätze einhält.
Beispiele:
- Einwilligungen dokumentieren.
- Zuständigkeiten festlegen.
- Löschregeln dokumentieren.
- Sicherheitsmaßnahmen und deren Prüfung nachweisen.
Wichtige Unterschiede
- Datenminimierung: Welche und wie viele Daten werden benötigt?
- Zweckbindung: Wofür werden die Daten verwendet?
- Speicherbegrenzung: Wie lange werden die Daten benötigt?
Wichtig: Gesetzliche Aufbewahrungspflichten können verhindern, dass bestimmte Daten sofort gelöscht werden dürfen.
Übungsfrage: Ein Newsletterformular verlangt zusätzlich die Schuhgröße. Welcher Grundsatz ist betroffen?
Musterantwort: Die Datenminimierung. Für einen gewöhnlichen Newsletter wird die Schuhgröße nicht benötigt.
Übungsfrage: Ein Unternehmen speichert nicht mehr benötigte Kundendaten ohne festgelegtes Ende. Welcher Grundsatz ist betroffen?
Musterantwort: Die Speicherbegrenzung. Das Unternehmen muss prüfen, wie lange die Daten erforderlich sind und ob Aufbewahrungspflichten bestehen.
Übungsfrage: Nennen Sie drei Maßnahmen zum Schutz personenbezogener Daten.
Musterantwort: Zugriffsrechte auf berechtigte Personen beschränken, Daten verschlüsseln und regelmäßige Backups erstellen.
BDSG – Bundesdatenschutzgesetz
Das BDSG ergänzt die DSGVO in Deutschland dort, wo nationale Regelungen vorgesehen sind.
Es enthält insbesondere Regelungen zu:
- bestimmten nationalen Datenschutzfragen,
- personenbezogenen Daten im Beschäftigungsverhältnis,
- Aufgaben und Befugnissen der Bundesdatenschutzaufsicht,
- zusätzlichen Anforderungen an die Benennung von Datenschutzbeauftragten.
Beispiel aus dem Beschäftigtenverhältnis
Ein Arbeitgeber verarbeitet die Bankverbindung seiner Beschäftigten, um das Gehalt auszuzahlen.
Die Daten dürfen nur für zulässige Zwecke verwendet werden. Nicht jeder Beschäftigte benötigt Zugriff darauf.
DSGVO und BDSG unterscheiden
| DSGVO | BDSG |
|---|---|
| Europäische Verordnung | Deutsches Bundesgesetz |
| Enthält die grundlegenden Datenschutzregeln | Ergänzt diese durch nationale Regelungen |
| Gilt unmittelbar in allen EU-Mitgliedstaaten | Gilt in seinem Anwendungsbereich in Deutschland |
Merksatz: Die DSGVO bildet die europäische Grundlage. Das BDSG ergänzt sie in Deutschland.
Übungsfrage: Ersetzt das BDSG die DSGVO?
Musterantwort: Nein. Das BDSG ergänzt die DSGVO durch nationale Regelungen.
Übungsfrage: Nennen Sie ein Beispiel für personenbezogene Daten im Beschäftigungsverhältnis.
Musterantwort: Die Bankverbindung eines Mitarbeiters für die Gehaltszahlung. Auch Personalnummer, Adresse und Arbeitszeitdaten sind mögliche Beispiele.
Personenbezogene Daten
Personenbezogene Daten sind Informationen, die sich auf einen bestimmten oder bestimmbaren Menschen beziehen.
Die Person muss nicht direkt mit ihrem Namen genannt werden. Es genügt, wenn sie mithilfe zusätzlicher Informationen identifiziert werden kann.
| Beispiel | Warum personenbezogen? |
|---|---|
| Name | Bezeichnet eine Person. |
| Adresse | Kann einer Person zugeordnet werden. |
| Persönliche E-Mail-Adresse | Kann eine Person erkennbar machen. |
| IP-Adresse | Kann unter entsprechenden Umständen einer Person zugeordnet werden. |
| Telefonnummer | Kann einer Person zugeordnet werden. |
| Personalnummer | Der Arbeitgeber kann sie einem Beschäftigten zuordnen. |
| Standortdaten | Können Aufenthaltsorte und Bewegungen einer Person erkennen lassen. |
Wichtig: Auch eine geschäftliche E-Mail-Adresse wie „vorname.nachname@firma.de“ kann personenbezogen sein.
Besonders schützenswerte Daten
Für bestimmte Daten gelten strengere Regeln. Dazu gehören beispielsweise:
- Gesundheitsdaten,
- Angaben zur Religion,
- politische Meinungen,
- biometrische Daten zur eindeutigen Identifizierung.
Beispiel: Angaben über Erkrankungen eines Mitarbeiters dürfen nicht für alle Beschäftigten sichtbar sein.
Anonymisierung und Pseudonymisierung
| Begriff | Bedeutung | Beispiel |
|---|---|---|
| Anonymisierung | Eine Person ist nicht mehr mit vernünftigerweise einsetzbaren Mitteln bestimmbar. | Eine ausreichend zusammengefasste Statistik ohne Rückschluss auf Einzelpersonen |
| Pseudonymisierung | Direkte Angaben werden ersetzt; mit Zusatzinformationen bleibt eine Zuordnung möglich. | Namen werden durch Kennnummern ersetzt, eine getrennte Liste enthält die Zuordnung. |
Merksatz: Pseudonymisierte Daten bleiben personenbezogen. Wirklich anonymisierte Daten fallen nicht unter die DSGVO.
Übungsfrage: Nennen Sie vier personenbezogene Daten.
Musterantwort: Name, Adresse, persönliche E-Mail-Adresse und Telefonnummer.
Übungsfrage: Sind Personalnummern personenbezogene Daten?
Musterantwort: Ja. Der Arbeitgeber kann die Personalnummer einer bestimmten Person zuordnen.
Übungsfrage: Namen werden durch Nummern ersetzt. Eine Zuordnungsliste wird aufbewahrt. Sind die Daten anonymisiert?
Musterantwort: Nein. Sie sind pseudonymisiert, weil die Personen mithilfe der Zuordnungsliste weiterhin bestimmbar sind.
Rechte der betroffenen Personen
Betroffene Personen haben verschiedene Rechte gegenüber der verantwortlichen Stelle.
| Recht | Einfach erklärt | Beispiel |
|---|---|---|
| Recht auf Information | Die Verarbeitung muss erklärt werden. | Ein Kontaktformular informiert über Zweck und Umgang mit den eingegebenen Daten. |
| Auskunftsrecht | Betroffene können erfahren, ob und welche Daten über sie verarbeitet werden. | Ein Kunde fragt nach seinen gespeicherten Daten und erhält die vorgesehenen Informationen sowie eine Datenkopie. |
| Berichtigungsrecht | Falsche Daten müssen korrigiert werden können. | Eine falsche Anschrift wird berichtigt. |
| Recht auf Löschung | Daten müssen unter bestimmten Voraussetzungen gelöscht werden. | Nicht mehr benötigte Profildaten werden entfernt. |
| Einschränkung der Verarbeitung | Daten dürfen unter bestimmten Voraussetzungen vorerst nur eingeschränkt genutzt werden. | Eine beanstandete Angabe wird während ihrer Überprüfung nicht regulär weiterverwendet. |
| Datenübertragbarkeit | Bestimmte bereitgestellte Daten können in einem gängigen, maschinenlesbaren Format verlangt werden. | Ein Nutzer erhält geeignete Daten als CSV-Datei für einen Anbieterwechsel. |
| Widerspruchsrecht | Gegen bestimmte Verarbeitungen kann widersprochen werden. | Eine Person widerspricht der Nutzung ihrer Daten für Direktwerbung. |
Information und Auskunft unterscheiden
- Information: Die verantwortliche Stelle informiert grundsätzlich von sich aus über die Verarbeitung.
- Auskunft: Eine Person fragt gezielt nach der Verarbeitung ihrer eigenen Daten.
Löschung ist nicht immer sofort möglich
Eine Löschanfrage bedeutet nicht automatisch, dass sämtliche Daten sofort entfernt werden müssen.
Beispiel: Bestimmte Rechnungsdaten müssen möglicherweise aufgrund gesetzlicher Pflichten weiter aufbewahrt werden. Nicht mehr benötigte Profildaten können trotzdem zu löschen sein.
Datenübertragbarkeit gilt nicht für alle Daten
Sie betrifft insbesondere bereitgestellte Daten, die automatisiert auf Grundlage einer Einwilligung oder eines Vertrags verarbeitet werden.
Widerspruch gegen Werbung
Nach einem Widerspruch gegen Direktwerbung dürfen die personenbezogenen Daten nicht mehr für diesen Werbezweck verarbeitet werden.
Wichtige Frist
Über Maßnahmen zu Anträgen auf Betroffenenrechte muss grundsätzlich unverzüglich, spätestens innerhalb eines Monats informiert werden. In begründeten Fällen ist eine Verlängerung möglich; darüber muss innerhalb des ersten Monats informiert werden.
Praktische Umsetzung im Unternehmen
- Anfrage an die zuständige Stelle weiterleiten.
- Bei Bedarf die Identität angemessen prüfen.
- Betroffene Daten und mögliche Ausnahmen prüfen.
- Die erforderlichen Maßnahmen fristgerecht umsetzen.
- Den Vorgang dokumentieren.
Übungsfrage: Ein Kunde möchte wissen, welche Daten über ihn gespeichert sind. Welches Recht nutzt er?
Musterantwort: Das Auskunftsrecht.
Übungsfrage: Ein Kunde meldet eine falsch gespeicherte Adresse. Welches Recht ist betroffen?
Musterantwort: Das Recht auf Berichtigung.
Übungsfrage: Müssen nach einer Löschanfrage sofort auch alle aufbewahrungspflichtigen Rechnungsdaten gelöscht werden?
Musterantwort: Nein. Gesetzliche Aufbewahrungspflichten können einer sofortigen Löschung entgegenstehen.
Übungsfrage: Eine Person möchte keine Direktwerbung mehr erhalten. Was muss das Unternehmen tun?
Musterantwort: Die Verarbeitung ihrer Daten für Direktwerbung einstellen und den Widerspruch berücksichtigen.
Pflichten von Unternehmen
Unternehmen müssen Datenschutz im Arbeitsalltag organisieren und umsetzen.
| Pflicht | Einfache Umsetzung |
|---|---|
| Daten rechtmäßig verarbeiten | Rechtsgrundlage und Zweck vorab prüfen. |
| Betroffene informieren | Verständliche Datenschutzhinweise bereitstellen. |
| Daten angemessen schützen | Technische und organisatorische Maßnahmen einsetzen. |
| Betroffenenrechte ermöglichen | Zuständigkeiten für Auskunft, Berichtigung und Löschung festlegen. |
| Datenschutzverletzungen behandeln | Vorfälle dokumentieren, Risiken bewerten und gegebenenfalls melden. |
| Gegebenenfalls einen Datenschutzbeauftragten benennen | Prüfen, ob die gesetzlichen Voraussetzungen vorliegen. |
| Einhaltung nachweisen | Wichtige Entscheidungen, Verfahren und Maßnahmen dokumentieren. |
Datenschutzhinweise
Sie erklären beispielsweise:
- Wer ist für die Verarbeitung verantwortlich?
- Welche Daten werden wofür verarbeitet?
- Auf welcher Rechtsgrundlage geschieht das?
- Wer erhält die Daten?
- Wie lange werden sie gespeichert?
- Welche Rechte haben die betroffenen Personen?
Wichtig: Eine Datenschutzerklärung allein macht eine unzulässige Datenverarbeitung nicht erlaubt.
Technische und organisatorische Maßnahmen
| Technische Maßnahme | Beispiel |
|---|---|
| Zugriffsschutz | Persönliche Benutzerkonten und passende Berechtigungen |
| Verschlüsselung | Verschlüsseltes Notebook und sichere Datenübertragung |
| Datensicherung | Regelmäßige Backups mit Wiederherstellungstests |
| Schutz des Arbeitsplatzes | Automatische Bildschirmsperre |
| Organisatorische Maßnahme | Beispiel |
|---|---|
| Schulungen | Beschäftigte im sicheren Umgang mit Kundendaten unterweisen |
| Berechtigungsprozess | Rechte bei Eintritt, Wechsel und Austritt anpassen |
| Löschkonzept | Festlegen, wann welche Daten gelöscht werden |
| Meldeverfahren | Ansprechpartner und Ablauf für Datenschutzvorfälle festlegen |
Datenschutzverletzungen
Eine Datenschutzverletzung kann beispielsweise vorliegen, wenn:
- personenbezogene Daten an einen falschen Empfänger gesendet werden,
- ein unverschlüsseltes Notebook mit Kundendaten verloren geht,
- personenbezogene Daten unberechtigt verändert oder gelöscht werden,
- Angreifer auf eine Kundendatenbank zugreifen.
Richtiges Verhalten als IT-Mitarbeiter
- Vorfall unverzüglich intern melden.
- Nach dem vorgesehenen Ablauf den Schaden begrenzen.
- Wichtige Informationen und Beweise sichern.
- Zuständige Personen bei der Untersuchung unterstützen.
Meldung an die Aufsichtsbehörde
Meldepflichtige Datenschutzverletzungen müssen unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden gemeldet werden.
Eine Meldung ist nicht erforderlich, wenn die Verletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten der betroffenen Personen führt.
Bei voraussichtlich hohem Risiko müssen grundsätzlich zusätzlich die betroffenen Personen unverzüglich informiert werden.
Wichtig: Nicht jeder Datenschutzverstoß ist eine meldepflichtige Datenpanne. Als Mitarbeiter sollst du mögliche Vorfälle trotzdem sofort intern melden, damit die zuständige Stelle sie bewerten kann.
Datenschutzbeauftragter
Ein Datenschutzbeauftragter berät und überwacht die Einhaltung des Datenschutzes.
Typische Aufgaben:
- Beschäftigte und Unternehmensleitung beraten,
- Datenschutzmaßnahmen überprüfen,
- Schulungen unterstützen,
- als Ansprechpartner für Datenschutzfragen dienen.
Die Verantwortung für eine rechtmäßige Verarbeitung bleibt beim Unternehmen beziehungsweise der verantwortlichen Stelle.
Eckdatum für Deutschland
Nach dem BDSG besteht eine Benennungspflicht grundsätzlich, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind.
Weitere gesetzliche Fälle können eine Benennung auch unterhalb dieser Zahl erforderlich machen.
Wichtig: Es geht nicht pauschal um 20 Beschäftigte insgesamt.
Übungsfrage: Nennen Sie drei Pflichten eines Unternehmens beim Datenschutz.
Musterantwort: Daten auf einer gültigen Rechtsgrundlage verarbeiten, Betroffene verständlich informieren und die Daten durch geeignete Maßnahmen schützen.
Übungsfrage: Eine Kundenliste wurde versehentlich an einen falschen Empfänger gesendet. Was tun Sie zuerst?
Musterantwort: Den Vorfall sofort nach dem betrieblichen Meldeverfahren intern melden und Maßnahmen zur Schadensbegrenzung einleiten lassen.
Übungsfrage: Welche Frist ist bei einer meldepflichtigen Datenschutzverletzung wichtig?
Musterantwort: Die Meldung an die zuständige Aufsichtsbehörde muss unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden erfolgen.
Übungsfrage: Welche Aufgabe hat ein Datenschutzbeauftragter?
Musterantwort: Er berät zum Datenschutz und überwacht die Einhaltung der Datenschutzvorschriften.
Bedeutung für die Praxis
Für Fachinformatiker ist Datenschutz besonders wichtig beim Einrichten, Betreiben und Warten von IT-Systemen.
| Beispiel | Einordnung |
|---|---|
| Cookie für eine ausdrücklich gewünschte Warenkorbfunktion | Kann unbedingt erforderlich sein. |
| Cookie zur seitenübergreifenden Werbeverfolgung | Ist normalerweise nicht unbedingt erforderlich und benötigt grundsätzlich eine vorherige Einwilligung. |
Praktische Maßnahmen
- Nicht erforderliche Tracking-Funktionen erst nach entsprechender Einwilligung aktivieren.
- Ablehnung und Widerruf ermöglichen.
- Verständlich über die Verarbeitung informieren.
- Nur notwendige Daten erheben.
Wichtig: Nicht jeder Cookie benötigt automatisch eine Einwilligung. Für das Speichern und Auslesen auf Endgeräten ist in Deutschland zusätzlich insbesondere das TDDDG relevant.
Übungsfrage: Darf ein Werbetracking-Cookie einfach vor der Zustimmung aktiviert werden?
Musterantwort: Grundsätzlich nein. Für nicht erforderliches Werbetracking ist normalerweise vorher eine wirksame Einwilligung erforderlich.
Kunden- und Mitarbeiterdaten
Typische Daten sind:
- Kontaktdaten,
- Bestellungen,
- Personalnummern,
- Bankverbindungen,
- Gehalts- und Arbeitszeitdaten.
Praktische Maßnahmen
- Zugriffsrechte nach Aufgaben vergeben.
- Keine gemeinsamen Benutzerkonten verwenden.
- Daten nicht ohne Berechtigung weitergeben.
- Bildschirm beim Verlassen des Arbeitsplatzes sperren.
- Ausdrucke mit vertraulichen Daten sicher aufbewahren und entsorgen.
- Nicht mehr erforderliche Berechtigungen entfernen.
Beispiel: Die Personalabteilung benötigt Zugriff auf Gehaltsdaten. Andere Abteilungen erhalten diesen Zugriff nicht allein deshalb, weil sie im selben Unternehmen arbeiten.
Übungsfrage: Warum sollten nicht alle Mitarbeiter Zugriff auf den Personalordner haben?
Musterantwort: Darin befinden sich personenbezogene und teilweise besonders sensible Daten. Zugriff dürfen nur Personen erhalten, die ihn für ihre Aufgaben benötigen.
Cloud-Dienste
Bei Cloud-Diensten werden Daten auf Systemen eines Dienstleisters verarbeitet.
Beispiel: Ein Unternehmen speichert Kundendokumente in einer gehosteten Dateiablage.
Darauf ist zu achten
- Einen geeigneten Anbieter auswählen.
- Zugriffsrechte und Freigaben prüfen.
- Sichere Anmeldung und Verschlüsselung einsetzen.
- Bei Auftragsverarbeitung einen passenden Vertrag abschließen.
- Speicherorte und mögliche Zugriffe aus Drittländern prüfen.
- Löschung, Datenausgabe und Wiederherstellung klären.
Auftragsverarbeitung einfach erklärt
Ein Dienstleister verarbeitet personenbezogene Daten im Auftrag und nach Weisung eines Unternehmens.
Beispiel: Ein Anbieter betreibt das gehostete Kundensystem für ein Unternehmen.
Wichtig: Die Nutzung einer Cloud ist nicht automatisch unzulässig. Entscheidend ist, ob die rechtlichen und technischen Anforderungen erfüllt werden. Ein EU-Speicherort allein beantwortet noch nicht alle Datenschutzfragen.
Übungsfrage: Nennen Sie drei Punkte, die bei der Speicherung von Kundendaten in einer Cloud geprüft werden sollten.
Musterantwort: Zugriffsrechte und Sicherheitsmaßnahmen, der Vertrag zur Auftragsverarbeitung sowie Speicherorte und mögliche Zugriffe aus Drittländern.
IT-Systeme und Datenbanken
Personenbezogene Daten befinden sich häufig in:
- Benutzerverzeichnissen,
- Kundendatenbanken,
- Ticketsystemen,
- Protokolldateien,
- Sicherungskopien.
Praktische Maßnahmen
- Persönliche Konten und passende Berechtigungen einrichten.
- Sicherheitsupdates installieren.
- Übertragungen verschlüsseln.
- Backups gegen unbefugten Zugriff schützen.
- Löschfristen auch bei Protokollen und Sicherungen berücksichtigen.
- Für Tests möglichst künstliche oder ausreichend anonymisierte Daten verwenden.
Beispiel: Für die Prüfung eines neuen Ticketsystems werden erfundene Kundendaten verwendet. Echte Kundendaten werden nicht ohne passende Grundlage in ein ungeschütztes Testsystem kopiert.
Übungsfrage: Warum müssen auch Backups mit Kundendaten geschützt werden?
Musterantwort: Weil die Sicherungskopien ebenfalls personenbezogene Daten enthalten. Auch dort müssen unbefugter Zugriff und unzulässige Nutzung verhindert werden.
Zusammenhängende Übungsaufgabe
Sie richten einen Arbeitsplatz für eine neue Mitarbeiterin ein. Die Mitarbeiterin bearbeitet Kundenanfragen und benötigt Zugang zu einem Ticketsystem.
Nennen Sie vier Maßnahmen, mit denen Sie den Datenschutz unterstützen.
Musterlösung anzeigen
- Ein persönliches Benutzerkonto einrichten.
- Nur die für die Kundenbetreuung erforderlichen Zugriffsrechte vergeben.
- Eine automatische Bildschirmsperre und eine sichere Anmeldung einrichten.
- Die Mitarbeiterin in den sicheren Umgang mit Kundendaten und die internen Meldewege einweisen.
Weitere passende Maßnahmen sind aktuelle Software, verschlüsselte Übertragungen und ein angemessener Schutz lokal gespeicherter Daten.
Wichtige Eckdaten
| Thema | Merkwert |
|---|---|
| Anwendung der DSGVO | Seit 25. Mai 2018 |
| Räumliche Grundlage | Unmittelbare Geltung in allen EU-Mitgliedstaaten |
| Ergänzung in Deutschland | BDSG |
| Antwort auf Anträge zu Betroffenenrechten | Grundsätzlich unverzüglich, spätestens innerhalb eines Monats |
| Meldepflichtige Datenschutzverletzung | Unverzüglich, möglichst innerhalb von 72 Stunden nach Bekanntwerden |
| Datenschutzbeauftragter nach der allgemeinen BDSG-Schwelle | In der Regel mindestens 20 Personen ständig mit automatisierter Verarbeitung personenbezogener Daten beschäftigt; weitere Benennungsgründe beachten |
Typische Verwechslungen
| Aussage | Richtigstellung |
|---|---|
| „Für jede Verarbeitung brauche ich eine Einwilligung.“ | Es gibt auch andere Rechtsgrundlagen, beispielsweise Vertragserfüllung. |
| „Eine Datenschutzerklärung erlaubt die Verarbeitung.“ | Information allein ersetzt keine Rechtsgrundlage. |
| „Nach einer Löschanfrage muss sofort alles gelöscht werden.“ | Beispielsweise gesetzliche Aufbewahrungspflichten können entgegenstehen. |
| „Daten ohne Namen sind immer anonym.“ | Auch Nummern und andere Angaben können eine Zuordnung ermöglichen. |
| „Datenschutz und Datensicherheit sind dasselbe.“ | Datenschutz regelt den Umgang mit personenbezogenen Daten; Datensicherheit schützt Daten technisch und organisatorisch. |
| „Der Datenschutzbeauftragte ist allein verantwortlich.“ | Die Verantwortung bleibt bei der verantwortlichen Stelle. |
| „Jeder Cookie benötigt eine Zustimmung.“ | Für unbedingt erforderliche Funktionen können Ausnahmen gelten. |
Hinweise für kurze Prüfungsantworten
Achte darauf, was die Aufgabe verlangt:
- Nennen: Begriffe oder Maßnahmen aufzählen.
- Beschreiben: Kurz erklären, was etwas bedeutet oder wie es funktioniert.
- Begründen: Erklären, warum eine Maßnahme in der Situation sinnvoll ist.
- Unterscheiden: Den wesentlichen Unterschied deutlich machen.
Beispiel
Aufgabe: „Nennen Sie zwei Maßnahmen zum Schutz von Kundendaten.“
Antwort: „Zugriffsrechte beschränken und Daten verschlüsseln.“
Aufgabe: „Begründen Sie die Beschränkung von Zugriffsrechten.“
Antwort: „Dadurch können nur berechtigte Mitarbeiter auf die Kundendaten zugreifen.“
Die genaue Bewertung richtet sich nach der jeweiligen Aufgabe. Eine kurze Antwort sollte alle verlangten Punkte enthalten.
Kurzmerksatz
Datenschutz schützt Menschen beim Umgang mit ihren personenbezogenen Daten und gibt ihnen Rechte gegenüber den verarbeitenden Stellen.
Zum Einprägen
Nur mit Rechtsgrundlage – nur für einen festgelegten Zweck – nur so viele Daten wie nötig – nur so lange wie erforderlich – angemessen geschützt.
Projektmanagement – Grundlagen, Beispiele und Übungsfragen
Projektmanagement – Grundlagen, Beispiele und Übungsfragen
Projektmanagement bedeutet, ein Projekt zu planen, zu organisieren, zu steuern und abzuschließen.
Dabei werden Wissen, Fähigkeiten, Werkzeuge und Methoden eingesetzt, um die vereinbarten Anforderungen zu erfüllen.
Durchgehendes Beispiel
Ein Unternehmen möchte einen neuen Schulungsraum mit zehn vernetzten PCs einrichten.
Das Projekt umfasst beispielsweise:
- Anforderungen aufnehmen.
- Hardware und Software auswählen.
- Kosten und Termine planen.
- Geräte beschaffen und installieren.
- Netzwerk und Programme testen.
- Ergebnisse übergeben und dokumentieren.
Was ist ein Projekt?
Ein Projekt ist ein zeitlich begrenztes Vorhaben mit einem bestimmten Ziel und begrenzten Ressourcen. Die Bedingungen sind in ihrer Kombination weitgehend einmalig.
Typische Projektmerkmale
| Merkmal | Bedeutung | Beispiel |
|---|---|---|
| Zielvorgabe | Es soll ein bestimmtes Ergebnis erreicht werden. | Zehn einsatzbereite Schulungs-PCs bereitstellen. |
| Zeitliche Begrenzung | Das Projekt hat einen Anfang und ein Ende. | Der Raum muss innerhalb von sechs Wochen fertig sein. |
| Begrenzte Ressourcen | Geld, Personal und Betriebsmittel stehen nur begrenzt zur Verfügung. | 12.000 Euro Budget und zwei IT-Mitarbeiter |
| Projektspezifische Organisation | Zuständigkeiten und Zusammenarbeit werden für das Projekt festgelegt. | Ein Projektleiter koordiniert IT, Einkauf und Schulungsleitung. |
| Einmaligkeit | Die konkrete Aufgabe unterscheidet sich vom regelmäßigen Tagesgeschäft. | Erstmalige Einrichtung dieses Schulungsraums |
| Komplexität | Mehrere Aufgaben und Beteiligte müssen abgestimmt werden. | Lieferung, Verkabelung, Installation und Schulung hängen zusammen. |
Projekt und Routineaufgabe unterscheiden
| Projekt | Routineaufgabe |
|---|---|
| Einführung eines neuen Backupsystems | Tägliche Kontrolle der Backups |
| Umzug der IT an einen neuen Standort | Regelmäßiger Austausch defekter Mäuse |
| Einrichtung eines neuen Schulungsraums | Monatliche Installation freigegebener Updates |
Wichtig: Nicht jede größere Aufgabe ist automatisch ein Projekt. Entscheidend sind die Merkmale und Rahmenbedingungen.
Übungsfrage: Nennen Sie vier typische Merkmale eines Projekts.
Musterantwort: Ein festgelegtes Ziel, eine zeitliche Begrenzung, begrenzte Ressourcen und einmalige Rahmenbedingungen.
Übungsfrage: Warum ist die tägliche Kontrolle eines Backups normalerweise kein Projekt?
Musterantwort: Sie ist eine regelmäßig wiederkehrende Aufgabe des laufenden Betriebs und kein einmaliges, zeitlich begrenztes Vorhaben.
Ziele des Projektmanagements
Projektmanagement soll sicherstellen, dass:
- die vereinbarten Anforderungen erfüllt werden,
- das Projektziel erreicht wird,
- Termine eingehalten werden,
- das Budget eingehalten wird,
- die vereinbarte Leistung und Qualität erreicht werden.
Beispiel
Der Schulungsraum soll rechtzeitig fertig werden. Alle zehn PCs müssen funktionieren und die benötigte Software enthalten. Gleichzeitig darf das festgelegte Budget nicht überschritten werden.
Wichtig: Ein Projekt ist nicht allein deshalb erfolgreich, weil es pünktlich endet. Auch die vereinbarten Ergebnisse müssen erreicht werden.
Übungsfrage: Nennen Sie drei Ziele des Projektmanagements.
Musterantwort: Termine einhalten, das Budget einhalten und die vereinbarte Leistung in der geforderten Qualität liefern.
Das magische Dreieck
Das magische Dreieck beschreibt den Zusammenhang zwischen Zeit, Kosten und Leistung beziehungsweise Qualität.
| Größe | Leitfrage | Beispiel |
|---|---|---|
| Zeit | Bis wann muss das Projekt fertig sein? | Fertigstellung innerhalb von sechs Wochen |
| Kosten | Wie viel darf das Projekt kosten? | Höchstens 12.000 Euro |
| Leistung und Qualität | Was soll mit welchen Anforderungen entstehen? | Zehn getestete PCs mit Netzwerk und Schulungssoftware |
Warum sind diese Größen miteinander verbunden?
Wird eine Größe verändert, kann das Auswirkungen auf die anderen Größen haben.
Beispiele
- Ein früherer Fertigstellungstermin kann zusätzliche Mitarbeiter und höhere Kosten erfordern.
- Ein kleineres Budget kann eine günstigere Ausstattung notwendig machen.
- Zusätzliche Anforderungen können mehr Zeit und Geld benötigen.
Leistung und Qualität unterscheiden
- Leistung beziehungsweise Umfang: Was wird geliefert?
- Qualität: Wie gut erfüllt das Ergebnis die vereinbarten Anforderungen?
Beispiel: Zehn PCs sind der Umfang. Zuverlässiger Betrieb und bestandene Funktionstests gehören zur Qualität.
Wichtig: Änderungen werden mit dem Auftraggeber abgestimmt. Anforderungen dürfen nicht eigenmächtig gestrichen werden.
Übungsfrage: Der Auftraggeber verlangt die Fertigstellung zwei Wochen früher. Welche Auswirkungen sind möglich?
Musterantwort: Es können zusätzliche Mitarbeiter oder Expresslieferungen erforderlich werden. Dadurch steigen möglicherweise die Kosten. Alternativ müsste ein geringerer Umfang vereinbart werden.
Projektziele mit SMART formulieren
SMART hilft dabei, Ziele eindeutig und überprüfbar zu formulieren.
| Buchstabe | Bedeutung | Leitfrage |
|---|---|---|
| S | Spezifisch | Was genau soll erreicht werden? |
| M | Messbar | Woran erkennen wir die Zielerreichung? |
| A | Akzeptiert beziehungsweise attraktiv | Wird das Ziel von den Beteiligten mitgetragen? |
| R | Realistisch | Ist das Ziel mit den vorhandenen Mitteln erreichbar? |
| T | Terminiert | Bis wann soll das Ziel erreicht sein? |
Für einzelne Buchstaben gibt es unterschiedliche gebräuchliche Formulierungen. Entscheidend ist ein klares, überprüfbares und erreichbares Ziel.
Ungeeignetes Ziel
„Der Schulungsraum soll bald besser ausgestattet sein.“
Das Ziel ist ungenau. Es fehlen beispielsweise Anzahl, Anforderungen und Termin.
SMART formuliertes Ziel
„Bis zum 30. November werden im Schulungsraum zehn PCs mit Netzwerkzugang und freigegebener Schulungssoftware eingerichtet. Alle PCs bestehen den vereinbarten Funktionstest. Das Budget beträgt höchstens 12.000 Euro. Der Auftraggeber hat das Ziel bestätigt.“
Ob das Ziel realistisch ist, muss anhand von Lieferzeiten, Personal und Kosten geprüft werden.
Übungsfrage: Warum ist das Ziel „Das Netzwerk soll schneller werden“ nicht ausreichend SMART?
Musterantwort: Es fehlen eine genaue Vorgabe, eine messbare Verbesserung und ein Fertigstellungstermin.
Übungsfrage: Formulieren Sie ein einfaches SMART-Ziel für die Einrichtung von fünf Arbeitsplätzen.
Musterantwort: Bis zum 15. Oktober werden fünf Arbeitsplätze mit der vereinbarten Hardware und Software eingerichtet. Alle Arbeitsplätze bestehen den festgelegten Funktionstest. Das abgestimmte Budget beträgt 6.000 Euro und die notwendigen Ressourcen stehen bereit.
Phasen und Aufgaben des Projektmanagements
Ein einfacher Projektablauf lässt sich in Initiierung, Planung, Durchführung und Abschluss gliedern.
Überwachung und Kontrolle begleiten das Projekt fortlaufend. Sie finden nicht erst nach der Durchführung statt.
| Bereich | Was passiert? | Beispiel |
|---|---|---|
| Initiierung | Ziele, Anforderungen und Beteiligte klären; Projektauftrag erstellen | Festlegen, wofür der Schulungsraum benötigt wird |
| Planung | Aufgaben, Termine, Personal, Kosten und Risiken planen | Liefertermine und Installationsaufgaben abstimmen |
| Durchführung | Die geplanten Arbeiten umsetzen | PCs aufbauen und Software installieren |
| Überwachung und Kontrolle | Fortschritt prüfen und auf Abweichungen reagieren | Eine verspätete Lieferung erkennen und den Ablauf anpassen |
| Abschluss | Ergebnis abnehmen lassen, übergeben und Erfahrungen festhalten | Funktionierende Arbeitsplätze und Dokumentation übergeben |
Initiierung
Zu Beginn wird geklärt:
- Warum wird das Projekt benötigt?
- Welches Ergebnis soll entstehen?
- Welche Anforderungen gibt es?
- Wer ist beteiligt oder betroffen?
- Welche Rahmenbedingungen gelten?
Projektauftrag
Der Projektauftrag hält die grundlegenden Vereinbarungen fest.
Typische Inhalte:
- Projektziel und grober Umfang,
- Auftraggeber und Projektleitung,
- Termine und Budgetrahmen,
- wichtige Anforderungen und Einschränkungen.
Planung
Die Planung beantwortet:
- Welche Aufgaben sind notwendig?
- Wer übernimmt welche Aufgabe?
- Wie lange dauern die Arbeiten?
- Welche Abhängigkeiten bestehen?
- Welche Ressourcen und Kosten entstehen?
- Welche Risiken müssen berücksichtigt werden?
Durchführung
Das Team setzt die geplanten Aufgaben um. Der Projektleiter koordiniert die Zusammenarbeit und stimmt sich mit den Beteiligten ab.
Überwachung und Kontrolle
Der tatsächliche Stand wird mit der Planung verglichen. Bei Abweichungen werden geeignete Maßnahmen festgelegt.
Abschluss
Zum Abschluss gehören:
- Prüfung und Abnahme der Ergebnisse,
- Übergabe an den Auftraggeber oder Betrieb,
- Dokumentation,
- Einweisung der Benutzer, soweit vereinbart,
- Auswertung der Erfahrungen.
Übungsfrage: In welcher Phase werden Zeitplan, Personalbedarf und Budget geplant?
Musterantwort: In der Planungsphase.
Übungsfrage: Nennen Sie drei typische Inhalte eines Projektauftrags.
Musterantwort: Projektziel, Budgetrahmen und Fertigstellungstermin.
Übungsfrage: Warum muss der Projektfortschritt regelmäßig kontrolliert werden?
Musterantwort: Damit Termin-, Kosten- oder Qualitätsabweichungen frühzeitig erkannt werden und rechtzeitig gegengesteuert werden kann.
Rollen im Projekt
| Rolle | Hauptaufgabe | Beispiel |
|---|---|---|
| Auftraggeber | Beauftragt das Projekt und entscheidet über wesentliche Anforderungen und Freigaben | Geschäftsleitung beauftragt den Schulungsraum |
| Projektleiter | Plant und koordiniert das Projekt und überwacht den Fortschritt | Stimmt Termine zwischen IT und Einkauf ab |
| Teammitglieder | Bearbeiten die Projektaufgaben | Installieren und testen die PCs |
| Stakeholder | Sind am Projekt interessiert, beteiligt oder davon betroffen | Benutzer, IT-Abteilung, Einkauf und Auftraggeber |
Stakeholder einfach erklärt
Stakeholder sind alle Personen oder Gruppen, die Einfluss auf das Projekt haben oder von seinem Ergebnis betroffen sind.
Nicht jeder Stakeholder arbeitet aktiv im Projektteam.
Weitere Beispiele
- Ein Kunde formuliert Anforderungen.
- Ein Sponsor unterstützt das Projekt und sichert beispielsweise Ressourcen.
- Die späteren Benutzer benötigen eine verständliche Bedienung.
- Die IT-Abteilung muss das Ergebnis später betreiben können.
Praktische Umsetzung
- Wichtige Stakeholder frühzeitig ermitteln.
- Erwartungen und Anforderungen abfragen.
- Zuständigkeiten klären.
- Passend zur Rolle über Fortschritt und Änderungen informieren.
Übungsfrage: Was ist ein Stakeholder? Nennen Sie zwei Beispiele.
Musterantwort: Ein Stakeholder ist eine Person oder Gruppe, die am Projekt interessiert oder davon betroffen ist. Beispiele sind der Auftraggeber und die späteren Benutzer.
Übungsfrage: Was unterscheidet Projektleiter und Teammitglied?
Musterantwort: Der Projektleiter plant und koordiniert das Projekt. Ein Teammitglied führt die ihm zugeordneten Projektarbeiten aus.
Traditionelles Projektmanagement – Wasserfallmodell
Beim Wasserfallmodell werden Phasen grundsätzlich nacheinander durchlaufen.
Einfacher Ablauf
Anforderungen → Planung → Umsetzung → Test → Übergabe
Beispiel
Für einen Schulungsraum stehen Anzahl der PCs, Software, Verkabelung und Termin bereits fest. Die Arbeiten können weitgehend im Voraus geplant werden.
| Vorteile | Nachteile |
|---|---|
| Klarer Ablauf | Späte Änderungen können aufwendig sein. |
| Gut nachvollziehbare Planung | Rückmeldungen zu fertigen Ergebnissen kommen möglicherweise spät. |
| Klare Phasenergebnisse | Weniger flexibel bei stark wechselnden Anforderungen |
Geeignet, wenn: Anforderungen ausreichend bekannt und vergleichsweise stabil sind.
Übungsfrage: Nennen Sie einen Vorteil und einen Nachteil des Wasserfallmodells.
Musterantwort: Vorteil: Der Ablauf ist klar planbar. Nachteil: Späte Änderungen können großen Aufwand verursachen.
Agile Methoden und Arbeitsweisen
Agiles Arbeiten bedeutet, in überschaubaren Schritten vorzugehen, regelmäßig Rückmeldungen einzuholen und die weitere Arbeit anzupassen.
Wichtige Begriffe
- Iterativ: Ergebnisse werden wiederholt überprüft und verbessert.
- Inkrementell: Das Gesamtergebnis entsteht schrittweise durch zusätzliche nutzbare Teile.
Beispiel
Ein Team richtet zunächst einen Musterarbeitsplatz ein. Benutzer testen ihn und geben Rückmeldung. Danach wird die Konfiguration verbessert und auf weitere Arbeitsplätze übertragen.
Scrum und Kanban
| Ansatz | Einfach erklärt | Beispiel |
|---|---|---|
| Scrum | Rahmenwerk mit festgelegten Verantwortlichkeiten und zeitlich begrenzten Arbeitsabschnitten, den Sprints | Ein Team erstellt innerhalb eines Sprints ein nutzbares Teilergebnis. |
| Kanban | Arbeitsfluss sichtbar machen und gleichzeitig begonnene Arbeit begrenzen | Aufgaben wandern auf einem Board von „Offen“ über „In Arbeit“ nach „Erledigt“. |
Wichtiger Unterschied
Scrum arbeitet mit Sprints. Kanban benötigt keine festen Sprints und konzentriert sich besonders auf den Arbeitsfluss.
Kanban kann auch außerhalb agiler Projekte eingesetzt werden, beispielsweise im IT-Support.
| Vorteile agilen Arbeitens | Herausforderungen |
|---|---|
| Frühe Rückmeldungen | Regelmäßige Abstimmung erforderlich |
| Anpassung an neue Erkenntnisse | Beteiligte müssen für Rückfragen verfügbar sein. |
| Frühe nutzbare Teilergebnisse | Der genaue Endumfang kann bei veränderlichen Anforderungen schwerer festzulegen sein. |
Wichtig: Agil bedeutet nicht planlos und bedeutet auch nicht, auf Dokumentation zu verzichten.
Übungsfrage: Was bedeutet „iterativ“?
Musterantwort: Ein Ergebnis wird in mehreren Durchläufen überprüft und verbessert.
Übungsfrage: Nennen Sie einen Unterschied zwischen Scrum und Kanban.
Musterantwort: Scrum arbeitet mit zeitlich begrenzten Sprints. Kanban steuert den Arbeitsfluss und benötigt keine festen Sprints.
Hybrides Projektmanagement
Hybrides Projektmanagement kombiniert traditionelle und agile Vorgehensweisen.
Beispiel
Die Beschaffung und Verkabelung des Schulungsraums werden mit festen Terminen geplant. Die Arbeitsplatzkonfiguration wird schrittweise mit den Benutzern getestet und verbessert.
Vorteil: Je nach Aufgabe kann eine passende Vorgehensweise eingesetzt werden.
Herausforderung: Zuständigkeiten, Übergänge und Abstimmungen zwischen den Vorgehensweisen müssen klar geregelt sein.
Übungsfrage: Was versteht man unter einem hybriden Projektansatz?
Musterantwort: Eine Kombination aus traditionellen und agilen Vorgehensweisen innerhalb eines Projekts.
Gantt-Diagramme und Netzpläne
Beide Werkzeuge unterstützen die Terminplanung.
| Werkzeug | Darstellung | Wofür geeignet? |
|---|---|---|
| Gantt-Diagramm | Aufgaben als Balken auf einer Zeitachse | Start, Ende, Dauer und parallele Arbeiten übersichtlich darstellen |
| Netzplan | Vorgänge und ihre Abhängigkeiten | Reihenfolge, Pufferzeiten und kritischen Pfad untersuchen |
Beispiel für Abhängigkeiten
- Geräte bestellen.
- Lieferung erhalten.
- Geräte installieren.
- Funktionstest durchführen.
Die Installation kann erst beginnen, wenn die Geräte geliefert wurden.
Die Erstellung einer Benutzerdokumentation kann teilweise parallel erfolgen.
Kritischer Pfad
Der kritische Pfad ist die zeitbestimmende Vorgangskette im Netzplan.
Im einfachen Netzplan haben die Vorgänge auf diesem Pfad keinen Zeitpuffer. Eine Verzögerung verlängert ohne Gegenmaßnahmen die Projektdauer.
Wichtiger Unterschied
Ein Gantt-Diagramm zeigt besonders anschaulich, wann etwas stattfindet. Ein Netzplan unterstützt besonders die Untersuchung zeitlicher Abhängigkeiten.
Übungsfrage: Wozu dient ein Gantt-Diagramm?
Musterantwort: Es zeigt Aufgaben mit ihrer Dauer und zeitlichen Lage als Balken. Dadurch lässt sich der Projektzeitplan übersichtlich darstellen.
Übungsfrage: Warum sind Vorgänge auf dem kritischen Pfad besonders zu überwachen?
Musterantwort: Weil sie keinen Zeitpuffer besitzen und eine Verzögerung ohne Gegenmaßnahmen den Projektabschluss verschieben kann.
Kanban-Boards
Ein Kanban-Board macht Aufgaben und ihren Bearbeitungsstand sichtbar.
Einfaches Beispiel
| Offen | In Arbeit | Erledigt |
|---|---|---|
| Benutzerdokumentation erstellen | PCs installieren | Hardware bestellen |
| Einweisung vorbereiten | Netzwerk testen | Geräte auspacken |
Jede Aufgabe wird als Karte dargestellt.
Hilfreiche Angaben auf einer Karte
- Beschreibung der Aufgabe,
- verantwortliche Person,
- gegebenenfalls Termin,
- Hinweise auf Hindernisse.
Begrenzung gleichzeitig laufender Arbeit
Ein WIP-Limit begrenzt die Zahl der gleichzeitig bearbeiteten Aufgaben.
WIP bedeutet „Work in Progress“, also begonnene, noch nicht abgeschlossene Arbeit.
Beispiel: In der Spalte „In Arbeit“ dürfen höchstens drei Aufgaben liegen.
Zweck: Aufgaben sollen fertiggestellt werden, bevor immer weitere begonnen werden.
Übungsfrage: Welchen Nutzen hat ein Kanban-Board?
Musterantwort: Es macht sichtbar, welche Aufgaben offen, in Bearbeitung oder erledigt sind. Dadurch erleichtert es die Abstimmung im Team.
Meilensteine
Ein Meilenstein kennzeichnet ein wichtiges Ereignis oder einen erreichten Zustand im Projekt.
Er ist keine länger dauernde Tätigkeit und wird im Zeitplan normalerweise mit einer Dauer von null dargestellt.
| Tätigkeit | Passender Meilenstein |
|---|---|
| Projektplan erstellen | Projektplan freigegeben |
| PCs installieren | Installation abgeschlossen |
| Funktionstests durchführen | Funktionstests bestanden |
| Ergebnisse mit dem Auftraggeber prüfen | Projektabnahme erfolgt |
Typische Meilensteine
- Projektstart.
- Abschluss und Freigabe der Planung.
- Abschluss einer wichtigen Umsetzungsphase.
- Erfolgreicher Test.
- Projektabnahme.
- Projektabschluss.
Wozu dienen Meilensteine?
- Fortschritt kontrollieren.
- Ergebnisse bewerten.
- Entscheidungen und Freigaben treffen.
- Risiken erneut prüfen.
- Den weiteren Verlauf bei Bedarf anpassen.
Wichtig: Ein Meilenstein sollte ein prüfbares Ergebnis beschreiben. „Tests bestanden“ ist aussagekräftiger als „irgendwann testen“.
Übungsfrage: Was ist ein Meilenstein?
Musterantwort: Ein Meilenstein ist ein wichtiges Ereignis oder ein festgelegter Ergebniszustand im Projekt, beispielsweise die Freigabe des Projektplans.
Übungsfrage: Welche Formulierung beschreibt einen Meilenstein: „Server installieren“ oder „Serverinstallation abgeschlossen“?
Musterantwort: „Serverinstallation abgeschlossen“. „Server installieren“ beschreibt eine Tätigkeit.
Risikomanagement
Ein Projektrisiko ist ein mögliches zukünftiges Ereignis, das den Projektverlauf beeinflussen kann.
Beispiel: Die bestellten PCs könnten verspätet geliefert werden.
Ein bereits eingetretenes Ereignis ist ein Problem.
Beispiel: Die Lieferung ist bereits ausgefallen und die Installation kann heute nicht beginnen.
Einfacher Ablauf des Risikomanagements
- Risiken erkennen.
- Eintrittswahrscheinlichkeit und Auswirkungen bewerten.
- Maßnahmen festlegen.
- Verantwortliche bestimmen.
- Risiken regelmäßig erneut prüfen.
| Risiko | Mögliche Auswirkung | Geeignete Maßnahme |
|---|---|---|
| Verspätete Lieferung | Installation beginnt zu spät. | Frühzeitig bestellen und alternative Liefermöglichkeiten prüfen. |
| Ausfall einer Fachkraft | Spezialaufgaben bleiben liegen. | Vertretung und Wissenstransfer einplanen. |
| Software funktioniert nicht wie erwartet | Nacharbeiten und Verzögerungen | Frühzeitig einen Musterarbeitsplatz testen. |
| Zusätzliche Anforderungen | Mehr Kosten und Zeitbedarf | Änderungen bewerten und genehmigen lassen. |
| Datenverlust bei einer Umstellung | Betriebsunterbrechung | Backup und Wiederherstellung vorab planen und testen. |
Bewertung
Risiken werden häufig anhand zweier Fragen priorisiert:
- Wie wahrscheinlich ist der Eintritt?
- Wie groß wäre der Schaden beziehungsweise die Auswirkung?
Eine einfache Einteilung ist „niedrig“, „mittel“ und „hoch“.
Übungsfrage: Nennen Sie ein Projektrisiko und eine passende Gegenmaßnahme.
Musterantwort: Risiko: Die Hardware wird zu spät geliefert. Gegenmaßnahme: Frühzeitig bestellen und einen alternativen Lieferanten prüfen.
Übungsfrage: Was unterscheidet ein Risiko von einem Problem?
Musterantwort: Ein Risiko könnte künftig eintreten. Ein Problem ist bereits eingetreten und muss bearbeitet werden.
Projektmanagement-Software
Projektmanagement-Software unterstützt bei:
- Aufgabenverwaltung,
- Terminplanung,
- Ressourcenplanung,
- Kostenüberwachung,
- Zusammenarbeit,
- Dokumentation des Fortschritts.
Beispiele für solche Werkzeuge sind Microsoft Project, Trello, Asana, Jira und monday.com.
Wichtiger Hinweis: Der genaue Funktionsumfang hängt vom Produkt und der eingesetzten Version ab. Für kleine Vorhaben können auch eine Tabelle und ein einfaches Aufgabenboard ausreichen.
Beispiel
Für jede Aufgabe werden Zuständigkeit, Termin und Status hinterlegt. Das Team sieht dadurch, welche Aufgaben noch offen sind.
Merksatz: Software unterstützt die Organisation. Sie ersetzt keine klaren Ziele und Zuständigkeiten.
Übungsfrage: Nennen Sie zwei Aufgaben, bei denen Projektmanagement-Software unterstützt.
Musterantwort: Bei der Terminplanung und bei der Verwaltung von Aufgaben und Zuständigkeiten.
Typische Herausforderungen im Projekt
| Herausforderung | Mögliche Schwierigkeit | Geeignete Vorgehensweise |
|---|---|---|
| Zeitmanagement | Aufgaben dauern länger als geplant. | Abhängigkeiten, Termine und Puffer berücksichtigen. |
| Budgetkontrolle | Kosten überschreiten die Planung. | Geplante und tatsächliche Kosten regelmäßig vergleichen. |
| Kommunikation | Beteiligte haben unterschiedliche Informationen. | Klare Meldewege und regelmäßige Abstimmungen festlegen. |
| Risikomanagement | Mögliche Schwierigkeiten werden zu spät erkannt. | Risiken frühzeitig erfassen und Maßnahmen vorbereiten. |
Soll-Ist-Vergleich
Beim Soll-Ist-Vergleich wird die Planung mit dem tatsächlichen Stand verglichen.
Beispiel
- Geplant: Bis Freitag sind zehn PCs installiert.
- Tatsächlich: Bis Freitag sind sechs PCs installiert.
- Abweichung: Vier Installationen fehlen.
- Reaktion: Ursache prüfen und geeignete Maßnahmen abstimmen.
Wichtig: Bereits ausgegebenes Geld allein sagt noch nicht, ob das Budget ausreicht. Auch die Kosten der verbleibenden Arbeiten müssen betrachtet werden.
Übungsfrage: Was ist ein Soll-Ist-Vergleich?
Musterantwort: Der geplante Zustand wird mit dem tatsächlichen Zustand verglichen, damit Abweichungen erkannt werden.
Übungsfrage: Was sollte der Projektleiter bei einer erkannten Verzögerung tun?
Musterantwort: Die Ursache und Auswirkungen prüfen, geeignete Maßnahmen abstimmen und die betroffenen Beteiligten informieren.
Erfolgsfaktoren im Projektmanagement
| Erfolgsfaktor | Praktische Umsetzung |
|---|---|
| Klare Ziele | Anforderungen und Erfolgskriterien verständlich festlegen. |
| Regelmäßige Überprüfung | Fortschritt, Kosten und offene Probleme kontrollieren. |
| Beteiligung der Stakeholder | Anforderungen frühzeitig aufnehmen und Rückmeldungen einholen. |
| Klare Zuständigkeiten | Für jede Aufgabe eine verantwortliche Person festlegen. |
| Gute Kommunikation | Entscheidungen und Änderungen an die betroffenen Personen weitergeben. |
| Dokumentation und Lernen | Ergebnisse, Entscheidungen und Erfahrungen festhalten. |
Lessons Learned
Lessons Learned sind Erkenntnisse aus dem Projekt, die für zukünftige Projekte genutzt werden.
Beispiel
Die Hardware wurde zu spät bestellt. Für das nächste Projekt wird festgelegt, Lieferzeiten früher zu prüfen und Bestellungen rechtzeitig auszulösen.
Es sollen auch erfolgreiche Vorgehensweisen festgehalten werden.
Übungsfrage: Warum werden Erfahrungen am Projektende dokumentiert?
Musterantwort: Damit gute Vorgehensweisen wiederverwendet und bekannte Fehler in zukünftigen Projekten vermieden werden können.
Projektorganisation
Die Projektorganisation legt fest, wie Projektmitarbeiter eingebunden sind und wer Entscheidungen beziehungsweise Weisungen erteilen darf.
Reine Projektorganisation
Die Teammitglieder werden für die Projektarbeit aus ihren bisherigen Aufgaben weitgehend herausgelöst.
Der Projektleiter besitzt weitreichende Weisungsbefugnisse gegenüber dem Projektteam.
| Vorteile | Nachteile |
|---|---|
| Klare Zuständigkeiten | Mitarbeiter sind stark an das Projekt gebunden. |
| Hohe Konzentration auf die Projektarbeit | Im Tagesgeschäft können Ressourcen fehlen. |
| Kurze Entscheidungswege | Rückkehr in die ursprüngliche Abteilung muss organisiert werden. |
Beispiel: Ein eigenes Team arbeitet für drei Monate ausschließlich am Umzug eines Rechenzentrums.
Übungsfrage: Nennen Sie einen Vorteil der reinen Projektorganisation.
Musterantwort: Das Team kann sich vollständig auf das Projekt konzentrieren und die Zuständigkeiten sind klar.
Matrix-Projektorganisation
Mitarbeiter arbeiten sowohl im Projekt als auch in ihrer Fachabteilung.
Projektleitung und Abteilungsleitung teilen sich Zuständigkeiten. Welche Weisungsrechte bestehen, muss klar geregelt sein.
| Vorteile | Nachteile |
|---|---|
| Fachkräfte können flexibel eingesetzt werden. | Konflikte zwischen Projekt und Tagesgeschäft sind möglich. |
| Wissen bleibt in den Fachabteilungen erhalten. | Erhöhter Abstimmungsbedarf |
| Mitarbeiter können mehrere Aufgabenbereiche unterstützen. | Unterschiedliche Prioritäten der Vorgesetzten |
Beispiel: Ein Administrator arbeitet einen Teil seiner Zeit im Projekt und betreut daneben weiterhin die vorhandenen Server.
Übungsfrage: Welcher typische Konflikt kann in einer Matrix-Projektorganisation entstehen?
Musterantwort: Projektleiter und Abteilungsleiter können gleichzeitig unterschiedliche Aufgaben mit hoher Priorität verlangen.
Stabs-Projektorganisation
Der Projektleiter übernimmt vor allem beratende, koordinierende und vorbereitende Aufgaben.
Er besitzt normalerweise keine direkte Weisungsbefugnis gegenüber den Mitarbeitern der Fachabteilungen. Die Umsetzung bleibt in der Linienorganisation.
| Vorteile | Nachteile |
|---|---|
| Bestehende Organisation bleibt weitgehend erhalten. | Projektleiter besitzt wenig direkte Durchsetzungsmacht. |
| Geringer organisatorischer Umbau | Entscheidungen können längere Abstimmungen benötigen. |
| Fachabteilungen bleiben zuständig. | Projektziele können hinter dem Tagesgeschäft zurückstehen. |
Beispiel: Ein Projektkoordinator stimmt die Einführung neuer Arbeitsmittel ab. Die Abteilungsleiter entscheiden über den Einsatz ihrer Mitarbeiter.
Wichtig: Die gesamte Projektarbeit ist nicht nur Beratung. Beratend und koordinierend ist vor allem die Rolle der Projektleitung.
Übungsfrage: Was kennzeichnet die Stabs-Projektorganisation?
Musterantwort: Die Projektleitung koordiniert und berät, besitzt aber normalerweise keine direkte Weisungsbefugnis gegenüber den Fachabteilungen.
Organisationsformen im Vergleich
| Organisationsform | Einbindung der Mitarbeiter | Stellung der Projektleitung |
|---|---|---|
| Reine Projektorganisation | Eigenes Projektteam | Weitreichende Weisungsbefugnisse |
| Matrix-Projektorganisation | Projekt und Fachabteilung | Zuständigkeiten mit der Abteilungsleitung geteilt |
| Stabs-Projektorganisation | Mitarbeiter bleiben in ihren Fachabteilungen | Vor allem beratend und koordinierend |
Projektabnahme und Projektabschluss
Diese Begriffe hängen zusammen, bedeuten aber nicht dasselbe.
| Begriff | Bedeutung |
|---|---|
| Projektabnahme | Der Auftraggeber prüft und bestätigt das vereinbarte Ergebnis. |
| Projektabschluss | Das Projekt wird organisatorisch beendet und ausgewertet. |
Beispiel
Bei der Abnahme werden die zehn PCs anhand der vereinbarten Anforderungen geprüft.
Anschließend werden Dokumentation, Zugänge und Zuständigkeiten an den Betrieb übergeben. Offene Punkte und Erfahrungen werden festgehalten.
Typische Abschlussunterlagen
- Abnahme- beziehungsweise Testprotokoll,
- technische Dokumentation,
- Benutzerhinweise,
- Übersicht offener Punkte,
- Abschlussbericht und Lessons Learned.
Übungsfrage: Was unterscheidet Projektabnahme und Projektabschluss?
Musterantwort: Bei der Abnahme bestätigt der Auftraggeber das vereinbarte Ergebnis. Der Projektabschluss umfasst zusätzlich die organisatorische Beendigung, Übergabe und Auswertung.
Einfache Rechenaufgabe zur Kostenplanung
Zwei Techniker arbeiten jeweils acht Stunden am Aufbau der Arbeitsplätze. Der kalkulierte Stundensatz beträgt 60 Euro pro Person.
Wie hoch sind die Personalkosten?
Lösung anzeigen
2 Personen × 8 Stunden = 16 Personenstunden.
16 Personenstunden × 60 Euro = 960 Euro.
Hardwarekosten und weitere Ausgaben sind darin noch nicht enthalten.
Aufwand und Dauer unterscheiden
- Aufwand: Wie viel Arbeit wird insgesamt benötigt?
- Dauer: Über welchen Zeitraum läuft die Aufgabe?
Beispiel: Zwei Personen arbeiten gleichzeitig jeweils vier Stunden. Der Aufwand beträgt acht Personenstunden, die Dauer vier Stunden.
Wichtig: Mehr Personal verkürzt die Dauer nicht automatisch im gleichen Verhältnis. Manche Arbeiten können nicht parallel ausgeführt werden.
Zusammenhängende Übungsaufgabe
Ein Unternehmen möchte zwölf neue Arbeitsplätze einrichten.
Vorgaben:
- Fertigstellung innerhalb von vier Wochen.
- Budget: 15.000 Euro.
- Zwei IT-Mitarbeiter arbeiten neben ihrem Tagesgeschäft mit.
- Vor der Übergabe müssen alle Arbeitsplätze getestet werden.
Beantworten Sie:
- Nennen Sie drei Projektmerkmale.
- Welche Größen des magischen Dreiecks werden beschrieben?
- Welche Projektorganisationsform liegt nahe?
- Nennen Sie zwei sinnvolle Meilensteine.
- Nennen Sie ein Risiko und eine Gegenmaßnahme.
- Wer bestätigt bei der Abnahme das Ergebnis?
Musterlösung anzeigen
1. Projektmerkmale: Festgelegtes Ziel, zeitliche Begrenzung und begrenztes Budget.
2. Magisches Dreieck: Zeit: vier Wochen. Kosten: 15.000 Euro. Leistung und Qualität: zwölf eingerichtete und getestete Arbeitsplätze.
3. Organisation: Eine Matrix-Projektorganisation liegt nahe, wenn die Mitarbeiter sowohl der Projektleitung als auch ihrer Abteilungsleitung zugeordnet sind.
4. Meilensteine: „Hardware vollständig geliefert“ und „Funktionstests bestanden“.
5. Risiko: Verspätete Lieferung. Gegenmaßnahme: frühzeitig bestellen und alternative Liefermöglichkeiten prüfen.
6. Abnahme: Der Auftraggeber beziehungsweise eine dazu berechtigte Person.
Typische Verwechslungen
| Begriffe | Unterschied |
|---|---|
| Projekt und Routine | Zeitlich begrenztes Vorhaben gegenüber wiederkehrender Betriebsaufgabe |
| Projektziel und Tätigkeit | Gewünschtes Ergebnis gegenüber Arbeitsschritt |
| Meilenstein und Aufgabe | Erreichter Zustand gegenüber auszuführender Tätigkeit |
| Risiko und Problem | Mögliches zukünftiges Ereignis gegenüber bereits eingetretener Schwierigkeit |
| Aufwand und Dauer | Benötigte Arbeitsmenge gegenüber zeitlicher Länge |
| Gantt-Diagramm und Netzplan | Zeitliche Übersicht gegenüber Untersuchung von Abhängigkeiten und Puffern |
| Scrum und Kanban | Arbeit in Sprints gegenüber Steuerung des Arbeitsflusses |
| Abnahme und Abschluss | Bestätigung des Ergebnisses gegenüber organisatorischer Beendigung |
Hinweise für kurze Prüfungsantworten
- Nennen: Begriffe oder Maßnahmen aufzählen.
- Beschreiben: Bedeutung oder Ablauf kurz erklären.
- Begründen: Erklären, warum etwas in der Situation sinnvoll ist.
- Vergleichen: Wesentliche Gemeinsamkeiten oder Unterschiede darstellen.
Beispiel
Aufgabe: „Nennen Sie zwei Vorteile eines Meilensteinplans.“
Antwort: „Er erleichtert die Fortschrittskontrolle und legt wichtige Entscheidungspunkte fest.“
Aufgabe: „Begründen Sie die frühzeitige Einbindung der Benutzer.“
Antwort: „Dadurch werden ihre Anforderungen früh erkannt und aufwendige spätere Änderungen können vermieden werden.“
Kurzmerksatz
Projektmanagement sorgt dafür, dass ein vereinbartes Ergebnis innerhalb der geplanten Zeit, Kosten und Qualitätsanforderungen erreicht wird.
Zum Einprägen
Ziel klären – Aufgaben planen – Verantwortliche festlegen – umsetzen – Fortschritt prüfen – Ergebnis übergeben – Erfahrungen nutzen.
IT-Abkürzungen-Trainer
IT-Abkürzungen-Trainer
Beschreiben & Definieren
Datenbanken
Was ist eine Datenbank?
Antwort anzeigen
Eine Datenbank ist eine strukturierte Sammlung zusammengehöriger Daten. Die Daten werden so organisiert, dass sie leicht auffindbar, effizient bearbeitbar und verwaltbar sind.
Was ist ein Datenbankmanagementsystem (DBMS)?
Antwort anzeigen
Ein DBMS ist eine Software zur Verwaltung von Datenbanken. Es ermöglicht das Speichern, Abfragen und Ändern von Daten und sorgt für Datenintegrität, Zugriffskontrolle, Transaktionen und den gleichzeitigen Zugriff mehrerer Nutzer.
Was ist der Unterschied zwischen einer Datenbank und einem DBMS?
Antwort anzeigen
Eine Datenbank enthält die strukturierten Daten. Das Datenbankmanagementsystem (DBMS) ist die Software, mit der die Datenbank erstellt, verwaltet, abgefragt und verändert wird.
Beispiel:
- Datenbank: Shop-Datenbank mit Kunden, Produkten und Bestellungen
- DBMS: PostgreSQL, MySQL oder Microsoft SQL Server
Merksatz: Die Datenbank enthält die Daten, das DBMS verwaltet die Datenbank.
Was ist das relationale Datenmodell?
Antwort anzeigen
Beim relationalen Datenmodell werden Daten in Tabellen (Relationen) dargestellt:
- Spalten (Attribute): beschreiben die Eigenschaften der Daten
- Zeilen (Datensätze): enthalten die konkreten Daten
- Primärschlüssel: identifiziert einen Datensatz eindeutig
- Fremdschlüssel: stellt Beziehungen zwischen Tabellen her
Beziehungen können als 1:1, 1:n oder n:m vorkommen. Eine n:m-Beziehung wird über eine Zwischentabelle umgesetzt.
Was bedeutet Persistenz?
Antwort anzeigen
Persistenz bedeutet, dass Daten dauerhaft gespeichert werden und auch nach dem Beenden eines Programms oder einem Neustart erhalten bleiben.
Welche Vorteile bietet eine strukturierte Datenspeicherung?
Antwort anzeigen
- Daten können schnell gefunden und abgefragt werden.
- unnötige Redundanzen können vermieden werden.
- Daten können konsistent und korrekt gehalten werden.
- große Datenmengen können effizient verwaltet werden.
- Beziehungen zwischen Daten können eindeutig abgebildet werden.
- Datenstrukturen können leichter erweitert werden.
Datenschutz
Was ist Datenschutz?
Antwort anzeigen
Datenschutz schützt Menschen bei der Verarbeitung ihrer personenbezogenen Daten. Ziel ist der Schutz der Privatsphäre und der informationellen Selbstbestimmung.
Welche Gesetze regeln den Datenschutz in Deutschland?
Antwort anzeigen
Der Datenschutz wird hauptsächlich durch folgende Vorschriften geregelt:
- DSGVO: gilt einheitlich in der Europäischen Union
- BDSG: ergänzt die DSGVO in Deutschland
Was ist die DSGVO?
Antwort anzeigen
Die Datenschutz-Grundverordnung (DSGVO) ist eine Verordnung der Europäischen Union. Sie gilt seit dem 25. Mai 2018 und regelt die Verarbeitung personenbezogener Daten sowie die Rechte und Pflichten der Beteiligten.
Welche wichtigen Datenschutzgrundsätze nennt die DSGVO?
Antwort anzeigen
- Rechtmäßigkeit: Für die Verarbeitung ist eine Rechtsgrundlage erforderlich.
- Zweckbindung: Daten dürfen nur für festgelegte Zwecke verarbeitet werden.
- Datenminimierung: Es dürfen nur notwendige Daten verarbeitet werden.
- Richtigkeit: Daten müssen sachlich richtig und aktuell sein.
- Speicherbegrenzung: Daten dürfen nicht länger als erforderlich gespeichert werden.
- Integrität und Vertraulichkeit: Daten müssen angemessen geschützt werden.
- Rechenschaftspflicht: Die Einhaltung der Grundsätze muss nachgewiesen werden können.
Was ist das BDSG?
Antwort anzeigen
Das Bundesdatenschutzgesetz (BDSG) ergänzt die DSGVO in Deutschland. Es enthält nationale Regelungen, beispielsweise zum Beschäftigtendatenschutz und zu den Datenschutzbehörden.
Was sind personenbezogene Daten?
Antwort anzeigen
Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen.
Beispiele:
- Name
- Anschrift
- E-Mail-Adresse
- Telefonnummer
- IP-Adresse
Welche Rechte haben betroffene Personen?
Antwort anzeigen
| Recht | Bedeutung | Beispiel |
|---|---|---|
| Recht auf Information | Information über die Datenverarbeitung | Datenschutzerklärung |
| Auskunftsrecht | Auskunft über gespeicherte Daten | Kunde fragt nach seinen Daten |
| Berichtigungsrecht | falsche Daten korrigieren lassen | falsche Anschrift berichtigen |
| Recht auf Löschung | Daten unter bestimmten Voraussetzungen löschen lassen | nicht mehr benötigte Daten löschen |
| Einschränkung der Verarbeitung | Verarbeitung vorübergehend begrenzen | Daten während einer Prüfung sperren |
| Datenübertragbarkeit | Daten in einem maschinenlesbaren Format erhalten | Wechsel zu einem anderen Anbieter |
| Widerspruchsrecht | einer Verarbeitung unter bestimmten Voraussetzungen widersprechen | Widerspruch gegen Direktwerbung |
Welche Datenschutzpflichten haben Unternehmen?
Antwort anzeigen
Unternehmen müssen unter anderem:
- Daten rechtmäßig und zweckgebunden verarbeiten
- Betroffene über die Verarbeitung informieren
- technische und organisatorische Maßnahmen (TOM) umsetzen
- Datenschutzverletzungen dokumentieren und erforderlichenfalls melden
- gegebenenfalls einen Datenschutzbeauftragten benennen
Wo ist Datenschutz in der Praxis besonders wichtig?
Antwort anzeigen
Datenschutz ist besonders wichtig bei:
- Webseiten, Cookies und Tracking
- Kunden- und Beschäftigtendaten
- Cloud-Diensten
- IT-Systemen und Datenbanken
Wie lautet der Kurzmerksatz zum Datenschutz?
Antwort anzeigen
Datenschutz schützt Menschen und gibt ihnen Kontrolle über die Verarbeitung ihrer personenbezogenen Daten.
Netzwerkgrundlagen
Was ist ein Netzwerk?
Antwort anzeigen
Ein Netzwerk verbindet mehrere Geräte, damit sie Daten austauschen und gemeinsame Ressourcen wie Internetzugänge, Drucker oder Server verwenden können.
Welche Aufgaben haben wichtige Netzwerkkomponenten?
Antwort anzeigen
- Router: verbindet unterschiedliche IP-Netzwerke und leitet Datenpakete zwischen ihnen weiter
- Switch: verbindet Geräte innerhalb eines LANs und leitet Ethernet-Frames anhand der MAC-Adressen weiter
- Access Point: verbindet WLAN-Geräte mit einem kabelgebundenen Netzwerk
- Gateway: bildet den Übergang in ein anderes Netzwerk; das Standardgateway ist meistens ein Router
Was gehört zur IP-Konfiguration eines Gerätes?
Antwort anzeigen
Zur IP-Konfiguration gehören:
- IP-Adresse: identifiziert das Gerät im Netzwerk
- Subnetzmaske beziehungsweise Präfix: bestimmt den Netzwerk- und Hostanteil
- Standardgateway: ermöglicht den Zugriff auf andere Netzwerke
- DNS-Server: übersetzt Domainnamen in IP-Adressen
Was ist der Unterschied zwischen IPv4 und IPv6?
Antwort anzeigen
-
IPv4: verwendet 32-Bit-Adressen, zum Beispiel
192.168.1.10 -
IPv6: verwendet 128-Bit-Adressen, zum Beispiel
2001:db8::10
IPv6 stellt einen wesentlich größeren Adressraum als IPv4 bereit.
Was ist DHCP?
Antwort anzeigen
DHCP weist Geräten automatisch eine IP-Konfiguration zu. Dazu gehören beispielsweise IP-Adresse, Subnetzmaske beziehungsweise Präfix, Standardgateway und DNS-Server.
Was ist DNS?
Antwort anzeigen
Das Domain Name System (DNS) übersetzt Domainnamen wie example.de in die zugehörigen IP-Adressen.
Was ist WLAN?
Antwort anzeigen
WLAN ist ein drahtloses lokales Netzwerk. Geräte verbinden sich über einen Access Point und eine SSID mit dem Netzwerk.
Zur Absicherung sollten WPA2 oder WPA3 und ein sicheres WLAN-Kennwort verwendet werden.
Was ist der Unterschied zwischen dem OSI- und dem TCP/IP-Modell?
Antwort anzeigen
Das OSI-Modell ist ein Referenzmodell mit sieben Schichten. Das praktisch verwendete TCP/IP-Modell fasst die Netzwerkkommunikation in vier Schichten zusammen.
| TCP/IP-Modell | OSI-Modell | Beispiele |
|---|---|---|
| Anwendung | Schicht 5–7 | DNS, DHCP, HTTP |
| Transport | Schicht 4 | TCP, UDP |
| Internet | Schicht 3 | IP, ICMP |
| Netzzugang | Schicht 1–2 | Ethernet, WLAN |
Welche Aufgaben haben Ethernet, IP und DNS?
Antwort anzeigen
- Ethernet: überträgt Daten innerhalb eines kabelgebundenen lokalen Netzwerks
- IP: übernimmt die Adressierung und Weiterleitung von Datenpaketen zwischen Netzwerken
- DNS: übersetzt Domainnamen in IP-Adressen
Wofür wird der Befehl ping verwendet?
Antwort anzeigen
ping prüft mithilfe von ICMP, ob ein Ziel erreichbar ist, und misst die Antwortzeit.
Wofür werden tracert und traceroute verwendet?
Antwort anzeigen
Die Befehle zeigen den Weg eines Datenpakets über mehrere Router bis zum Ziel.
-
Windows:
tracert -
Linux und macOS:
traceroute
Wofür wird der Befehl arp verwendet?
Antwort anzeigen
arp zeigt und verwaltet die Zuordnung zwischen IPv4-Adressen und MAC-Adressen im lokalen Netzwerk.
Bei IPv6 wird statt ARP das Neighbor Discovery Protocol (NDP) verwendet.
Wofür wird der Befehl nslookup verwendet?
Antwort anzeigen
nslookup führt DNS-Abfragen durch und prüft, welche IP-Adresse einem Domainnamen zugeordnet ist.
Was ist das Client-Server-Prinzip?
Antwort anzeigen
Ein Client fordert einen Dienst oder Daten an. Ein Server stellt diesen Dienst oder diese Daten bereit.
Beispiel: Ein Webbrowser fordert eine Webseite von einem Webserver an.
Wie wird eine grundlegende Netzwerkverbindung eingerichtet?
Antwort anzeigen
- Gerät per LAN oder WLAN verbinden.
- IP-Konfiguration automatisch per DHCP beziehen oder manuell eintragen.
- Bei WLAN die SSID auswählen und das Kennwort eingeben.
- Verbindung zum Gateway, Internet und DNS testen.
Welche Angaben werden für eine manuelle Netzwerkgrundkonfiguration benötigt?
Antwort anzeigen
- IP-Adresse
- Subnetzmaske beziehungsweise Präfix
- Standardgateway
- DNS-Server
- bei WLAN zusätzlich SSID und WLAN-Kennwort
Systemtechnik
Aus welchen Hauptkomponenten besteht ein Arbeitsplatzsystem?
Antwort anzeigen
Ein Arbeitsplatzsystem besteht hauptsächlich aus:
- CPU
- RAM
- Grafikkarte
- Mainboard
- Netzteil
- Massenspeicher
- Ein- und Ausgabegeräten
Welche Aufgabe hat die CPU?
Antwort anzeigen
Die CPU führt Befehle aus, verarbeitet Daten und steuert die Abläufe des Computers.
Wichtige Leistungsmerkmale sind unter anderem:
- Anzahl der Prozessorkerne
- Taktfrequenz
- IPC
- Cache-Größe
Welche Aufgabe hat der RAM?
Antwort anzeigen
Der RAM ist der schnelle Arbeitsspeicher des Computers. Er speichert aktuell benötigte Programme und Daten.
RAM ist flüchtig: Sein Inhalt geht beim Ausschalten verloren.
Welche Aufgabe hat die Grafikkarte?
Antwort anzeigen
Die Grafikkarte verarbeitet Bild- und Grafikdaten und gibt sie an den Bildschirm aus. Sie kann auch parallele Berechnungen beschleunigen.
Welche Aufgabe hat das Mainboard?
Antwort anzeigen
Das Mainboard verbindet die Hardwarekomponenten miteinander und ermöglicht deren Kommunikation.
Es enthält unter anderem:
- CPU-Sockel
- RAM-Steckplätze
- Erweiterungssteckplätze
- Anschlüsse und Chipsätze
Welche Aufgabe hat das Netzteil?
Antwort anzeigen
Das Netzteil wandelt die Netzspannung in die benötigten Gleichspannungen um und versorgt die Hardwarekomponenten mit elektrischer Energie.
Was ist ein Massenspeicher?
Antwort anzeigen
Ein Massenspeicher speichert Programme und Daten dauerhaft.
- SSD: verwendet Flash-Speicher, ist schnell und besitzt keine beweglichen Bauteile
- HDD: speichert Daten magnetisch auf rotierenden Scheiben und bietet häufig viel Speicherplatz zu geringeren Kosten
Was sind BIOS und UEFI?
Antwort anzeigen
BIOS und UEFI sind Firmware-Schnittstellen des Computers. Sie initialisieren die Hardware, führen den Systemstart durch und starten das Betriebssystem.
UEFI ist der moderne Nachfolger des BIOS und unterstützt unter anderem GPT und Secure Boot.
Was ist der Unterschied zwischen Partitionieren und Formatieren?
Antwort anzeigen
- Partitionieren: Ein Datenträger wird in voneinander getrennte Bereiche aufgeteilt.
- Formatieren: Auf einer Partition wird ein Dateisystem eingerichtet.
Reihenfolge: Zuerst wird partitioniert, danach formatiert.
Was ist ein Dateisystem?
Antwort anzeigen
Ein Dateisystem organisiert die Speicherung von Dateien und Ordnern auf einem Datenträger. Es verwaltet unter anderem Dateinamen, Speicherorte, Zugriffsrechte und freien Speicherplatz.
Welche Eigenschaften haben wichtige Dateisysteme?
Antwort anzeigen
Welche Geräteklassen werden unterschieden?
Antwort anzeigen
- Stationäre Computer: Desktop-PCs und All-in-One-PCs
- Mobile Computer: Notebooks, Tablets und Smartphones
- Professionelle Systeme: Workstations und Server
- Spezial- und Infrastrukturgeräte: Router, Switches, NAS-Systeme und eingebettete Systeme
Was bedeutet Energieeffizienz bei Computersystemen?
Antwort anzeigen
Energieeffizienz beschreibt das Verhältnis zwischen erbrachter Leistung und benötigter Energie.
Wichtige Angaben sind:
- Watt (W): momentane Leistungsaufnahme
- Wattstunde (Wh): verbrauchte Energie
- Wirkungsgrad: Verhältnis von abgegebener zu aufgenommener Leistung
Ein hoher Wirkungsgrad bedeutet geringere Energieverluste.
Welche Leistungsdaten sind bei einem Computersystem wichtig?
Antwort anzeigen
Die wichtigen Leistungsdaten hängen vom Einsatzzweck ab:
- CPU-Kerne, Taktfrequenz und IPC
- Größe und Geschwindigkeit des RAM
- Leistung und Grafikspeicher der GPU
- Geschwindigkeit und Kapazität des Massenspeichers
- Leistung und Wirkungsgrad des Netzteils
Was ist ein Betriebssystem?
Antwort anzeigen
Ein Betriebssystem verwaltet die Hardware und Systemressourcen eines Computers und stellt eine Schnittstelle für Benutzer und Programme bereit.
Beispiele: Windows, Linux und macOS
Was ist eine CLI?
Antwort anzeigen
Eine Command Line Interface (CLI) ist eine textbasierte Benutzeroberfläche, über die ein System mit Terminalbefehlen gesteuert wird.
Beispiele:
-
cd– Verzeichnis wechseln -
dirbeziehungsweisels– Verzeichnisinhalt anzeigen -
ipconfigbeziehungsweiseip addr– Netzwerkkonfiguration anzeigen -
ping– Erreichbarkeit eines Netzwerkziels prüfen
Was muss bei der Planung eines Arbeitsplatzsystems beachtet werden?
Antwort anzeigen
- Anforderungen und Einsatzzweck
- Kompatibilität der Komponenten
- benötigte Rechen-, Grafik- und Speicherleistung
- Anschlüsse und Erweiterungsmöglichkeiten
- Energieverbrauch und Kühlung
- Kosten und zukünftige Erweiterbarkeit
- Anforderungen an Sicherheit und Verfügbarkeit
Wie wird ein Arbeitsplatzsystem getestet?
Antwort anzeigen
Nach dem Aufbau werden unter anderem geprüft:
- Hardwareerkennung im UEFI
- Systemstart und Betriebssystem
- RAM und Massenspeicher
- Netzwerkverbindung
- Ein- und Ausgabegeräte
- Temperaturen und Systemstabilität
Was bedeutet Datensicherheit?
Antwort anzeigen
Datensicherheit schützt Daten unabhängig von ihrem Personenbezug.
Zentrale Schutzziele sind:
- Vertraulichkeit: nur Berechtigte dürfen auf Daten zugreifen
- Integrität: Daten dürfen nicht unbemerkt verändert werden
- Verfügbarkeit: Daten und Systeme müssen bei Bedarf erreichbar sein
Was sind Backup und Wiederherstellung?
Antwort anzeigen
Ein Backup ist eine zusätzliche Sicherungskopie von Daten. Bei der Wiederherstellung werden verlorene oder beschädigte Daten aus dem Backup zurückgespielt.
Ein Backup sollte regelmäßig erstellt, getrennt aufbewahrt und durch Wiederherstellungstests geprüft werden.
Wie wird ein Hardwarefehler systematisch untersucht?
Antwort anzeigen
- Fehlerbild erfassen und reproduzieren.
- Stromversorgung, Kabel und Anschlüsse prüfen.
- Anzeigen, Signaltöne und Fehlermeldungen auswerten.
- Temperaturen und Hardwareerkennung kontrollieren.
- RAM, Massenspeicher und andere Komponenten einzeln testen.
- Fehlerhafte Komponente eingrenzen und austauschen.
- Funktion des Systems abschließend prüfen.
Betriebssysteme
Was ist ein Betriebssystem?
Antwort anzeigen
Ein Betriebssystem verwaltet die Hardware und Systemressourcen eines Computers und stellt eine Schnittstelle für Benutzer und Anwendungen bereit.
Beispiele: Windows, Linux und macOS
Welche Schritte gehören zur Installation eines Betriebssystems?
Antwort anzeigen
- Systemanforderungen und Hardwarekompatibilität prüfen.
- vorhandene Daten sichern.
- Installationsmedium vorbereiten und starten.
- Datenträger partitionieren und formatieren.
- Betriebssystem installieren.
- Benutzerkonto und Netzwerkkonfiguration einrichten.
- Treiber, Updates und Sicherheitsmaßnahmen installieren.
- Funktion des Systems prüfen.
Was gehört zur Grundkonfiguration eines Betriebssystems?
Antwort anzeigen
- Sprache, Region, Datum und Uhrzeit
- Benutzerkonten und Berechtigungen
- Netzwerkeinstellungen
- Geräte und Treiber
- Updates
- Sicherheits- und Datenschutzeinstellungen
- benötigte Anwendungen und Dienste
Was sind Benutzerkonten und Berechtigungen?
Antwort anzeigen
Ein Benutzerkonto identifiziert einen Benutzer am System. Berechtigungen bestimmen, auf welche Dateien, Programme und Systemeinstellungen der Benutzer zugreifen darf.
Nach dem Minimalprinzip erhält jeder Benutzer nur die Rechte, die er für seine Aufgaben benötigt.
Was ist der Unterschied zwischen einem Standardbenutzer und einem Administrator?
Antwort anzeigen
- Standardbenutzer: darf Programme verwenden und eigene Daten verwalten
- Administrator: darf systemweite Einstellungen ändern, Software installieren und Benutzerkonten verwalten
Für alltägliche Arbeiten sollte möglichst ein Standardbenutzerkonto verwendet werden.
Was gehört zur Dateisystemverwaltung?
Antwort anzeigen
Zur Dateisystemverwaltung gehören:
- Partitionen und Dateisysteme einrichten
- Datenträger einbinden
- Dateien und Verzeichnisse verwalten
- Zugriffsrechte vergeben
- Speicherplatz überwachen
- Dateisysteme auf Fehler prüfen
Welche Angaben gehören zur Netzwerkkonfiguration?
Antwort anzeigen
- IP-Adresse
- Subnetzmaske beziehungsweise Präfix
- Standardgateway
- DNS-Server
- automatische Konfiguration per DHCP oder manuelle Konfiguration
- bei WLAN zusätzlich SSID und WLAN-Kennwort
Was ist der Unterschied zwischen einem Update und einem Patch?
Antwort anzeigen
- Update: aktualisiert oder erweitert eine Software
- Patch: behebt gezielt Fehler oder Sicherheitslücken
Ein Patch ist somit eine bestimmte Form der Softwareaktualisierung.
Was gehört zu einem grundlegenden Update- und Patchkonzept?
Antwort anzeigen
- verfügbare Aktualisierungen prüfen
- Änderungen und Risiken bewerten
- Backup oder Wiederherstellungsmöglichkeit erstellen
- Updates möglichst vorher testen
- Aktualisierungen installieren
- Funktion und Sicherheit kontrollieren
- Installation dokumentieren
Sicherheitsupdates sollten zeitnah installiert werden.
Was sind systemnahe Tools?
Antwort anzeigen
Systemnahe Tools dienen zur Konfiguration, Überwachung und Fehleranalyse eines Betriebssystems.
Beispiele unter Windows:
- Task-Manager
- Geräte-Manager
- Ereignisanzeige
- Datenträgerverwaltung
- Diensteverwaltung
Beispiele unter Linux:
-
systemctl -
journalctl -
ps -
top -
df
Was ist eine CLI?
Antwort anzeigen
Eine Command Line Interface (CLI) ist eine textbasierte Benutzeroberfläche, über die das Betriebssystem mit Befehlen gesteuert und verwaltet wird.
Beispiele:
- Windows: Eingabeaufforderung und PowerShell
- Linux und macOS: Terminal beziehungsweise Shell
Welche CLI-Befehle helfen bei der Systemverwaltung?
Antwort anzeigen
-
cd– Verzeichnis wechseln -
dirbeziehungsweisels– Verzeichnisinhalt anzeigen -
tasklistbeziehungsweiseps– Prozesse anzeigen -
ipconfigbeziehungsweiseip addr– Netzwerkkonfiguration anzeigen -
ping– Erreichbarkeit eines Netzwerkziels prüfen -
df– Speicherplatz unter Linux anzeigen
Wie wird ein Betriebssystemfehler systematisch untersucht?
Antwort anzeigen
- Fehlerbild und Fehlermeldungen erfassen.
- Fehler reproduzieren.
- kürzlich vorgenommene Änderungen prüfen.
- Systemprotokolle und Ressourcenauslastung auswerten.
- Hardware, Treiber, Dienste und Netzwerk prüfen.
- Fehlerursache schrittweise eingrenzen.
- Lösung umsetzen und Funktion testen.
- Ursache und Lösung dokumentieren.
Projektmanagement
Einführung in das Projektmanagement – Fragen und Antworten
Was ist Projektmanagement?
Antwort anzeigen
Projektmanagement ist die Anwendung von Wissen, Fähigkeiten, Methoden, Werkzeugen und Techniken, um die Anforderungen und Ziele eines Projekts zu erfüllen.
Welche Ziele hat das Projektmanagement?
Antwort anzeigen
Das Projektmanagement soll die Projektziele innerhalb der vorgegebenen Rahmenbedingungen erreichen:
- Zeit
- Kosten
- Leistung und Qualität
- verfügbare Ressourcen
Welche Merkmale kennzeichnen ein Projekt?
Antwort anzeigen
Ein Projekt besitzt typischerweise folgende Merkmale:
- klare Zielvorgabe
- zeitliche Begrenzung
- begrenzte personelle und finanzielle Ressourcen
- projektspezifische Organisation
- Einmaligkeit
- Komplexität
Welche Phasen durchläuft ein Projekt?
Antwort anzeigen
- Initiierung: Ziele, Anforderungen und Stakeholder bestimmen sowie Projektauftrag erstellen
- Planung: Termine, Aufgaben, Ressourcen, Kosten und Risiken planen
- Durchführung: geplante Projektarbeiten umsetzen und Ressourcen koordinieren
- Überwachung und Steuerung: Fortschritt kontrollieren, Abweichungen erkennen und Maßnahmen einleiten
- Abschluss: Ergebnisse übergeben, Projekt abnehmen und Erfahrungen dokumentieren
Welche grundlegenden Projektmanagementmethoden gibt es?
Antwort anzeigen
- Traditionell: Projektphasen werden weitgehend nacheinander durchgeführt, beispielsweise beim Wasserfallmodell.
- Agil: Ergebnisse werden schrittweise und wiederholt entwickelt. Änderungen können flexibel berücksichtigt werden.
- Hybrid: Traditionelle und agile Vorgehensweisen werden miteinander kombiniert.
Beispiele für agile Frameworks und Methoden: Scrum und Kanban
Welche Werkzeuge und Techniken werden im Projektmanagement verwendet?
Antwort anzeigen
- Gantt-Diagramm: stellt Aufgaben und Termine als Zeitplan dar
- Netzplan: zeigt die Reihenfolge und Abhängigkeiten von Vorgängen
- Kanban-Board: visualisiert Aufgaben und ihren Bearbeitungsstatus
- Risikomanagement: ermittelt und bewertet mögliche Projektrisiken
- Projektmanagementsoftware: unterstützt Planung, Durchführung und Kontrolle
Beispiele: Microsoft Project, Trello, Asana, Jira und Monday.com
Was ist Risikomanagement?
Antwort anzeigen
Risikomanagement umfasst das Identifizieren, Analysieren, Bewerten und Überwachen von Risiken sowie die Planung geeigneter Gegenmaßnahmen.
Was sind SMART-Ziele?
Antwort anzeigen
Projektziele sollten nach der SMART-Regel formuliert werden:
- S – spezifisch: eindeutig beschrieben
- M – messbar: anhand festgelegter Kriterien überprüfbar
- A – attraktiv oder akzeptiert: sinnvoll und von den Beteiligten angenommen
- R – realistisch: mit den verfügbaren Mitteln erreichbar
- T – terminiert: mit einem festen Zeitpunkt versehen
Welche Rollen gibt es im Projektmanagement?
Antwort anzeigen
- Auftraggeber: beauftragt das Projekt und nimmt das Ergebnis ab
- Projektleiter: plant, koordiniert, überwacht und steuert das Projekt
- Projektteam: führt die geplanten Projektarbeiten aus
- Stakeholder: Personen oder Gruppen, die das Projekt beeinflussen oder von seinen Ergebnissen betroffen sind
Was ist ein Meilenstein?
Antwort anzeigen
Ein Meilenstein ist ein wichtiges Ereignis oder ein festgelegter Kontrollpunkt im Projekt. Er besitzt keine eigene Dauer, sondern kennzeichnet das Erreichen eines Ergebnisses oder einer Entscheidung.
Welche typischen Meilensteine gibt es?
Antwort anzeigen
- Projektstart
- Freigabe des Projektplans
- Abschluss einer Entwicklungsphase
- Abschluss einer Testphase
- Projektabnahme
- Projektabschluss
Welche Funktionen haben Meilensteine?
Antwort anzeigen
Meilensteine dienen:
- der Kontrolle des Projektfortschritts
- als Entscheidungs- und Freigabepunkte
- der Überprüfung von Risiken
- der Anpassung des weiteren Projektverlaufs
Welche typischen Herausforderungen gibt es im Projektmanagement?
Antwort anzeigen
- Einhaltung von Terminen
- Kontrolle der Projektkosten
- Sicherstellung der geforderten Qualität
- klare Kommunikation zwischen den Beteiligten
- Umgang mit Änderungen und Risiken
- Verfügbarkeit benötigter Ressourcen
Welche bewährten Vorgehensweisen unterstützen ein Projekt?
Antwort anzeigen
- klare und messbare Ziele festlegen
- Zuständigkeiten eindeutig bestimmen
- Stakeholder frühzeitig einbeziehen
- Fortschritt regelmäßig überprüfen
- Risiken frühzeitig erkennen
- Änderungen dokumentieren
- Projekterfahrungen für zukünftige Projekte festhalten
Was ist das magische Dreieck des Projektmanagements?
Antwort anzeigen
Das magische Dreieck beschreibt die gegenseitige Abhängigkeit von:
- Zeit: Wann muss das Projekt abgeschlossen sein?
- Kosten: Welches Budget steht zur Verfügung?
- Leistung und Qualität: Was soll in welcher Qualität entstehen?
Wird eine Größe verändert, wirkt sich dies normalerweise auf mindestens eine der anderen Größen aus.
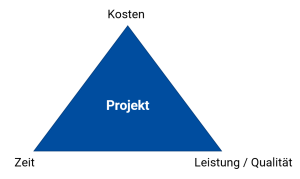
Was ist eine reine Projektorganisation?
Antwort anzeigen
Bei der reinen Projektorganisation arbeiten die Projektmitglieder für die Dauer des Projekts überwiegend oder vollständig im Projekt. Der Projektleiter besitzt weitreichende Weisungs- und Entscheidungsbefugnisse.
Vorteile:
- klare Zuständigkeiten
- schnelle Entscheidungen
- starke Konzentration auf das Projekt
Nachteile:
- hohe Ressourcenbindung
- mögliche Schwierigkeiten bei der Rückkehr in die Linienorganisation
Was ist eine Matrix-Projektorganisation?
Antwort anzeigen
Bei der Matrixorganisation arbeiten die Beschäftigten gleichzeitig im Projekt und in ihrer Fachabteilung. Sie unterstehen sowohl dem Projektleiter als auch dem Abteilungsleiter.
Vorteile:
- flexibler Ressourceneinsatz
- Fachwissen bleibt in den Abteilungen erhalten
- gute Zusammenarbeit zwischen Projekt und Fachabteilungen
Nachteile:
- mögliche Kompetenzkonflikte
- höherer Abstimmungsaufwand
- Mehrfachunterstellung der Beschäftigten
Was ist eine Stabs-Projektorganisation?
Antwort anzeigen
Bei der Stabs-Projektorganisation unterstützt und koordiniert der Projektleiter das Projekt, besitzt aber keine direkte Weisungsbefugnis gegenüber den Fachabteilungen.
Vorteile:
- geringer organisatorischer Aufwand
- flexible Nutzung vorhandener Fachkräfte
- geringe Veränderung der bestehenden Organisation
Nachteile:
- geringe Autorität des Projektleiters
- langsame Entscheidungsprozesse
- Abhängigkeit von den Fachabteilungen
Wie unterscheiden sich die Projektorganisationsformen?
Antwort anzeigen
| Organisationsform | Befugnisse des Projektleiters | Zuordnung der Mitarbeiter |
|---|---|---|
| Reine Projektorganisation | hoch | überwiegend oder vollständig dem Projekt zugeordnet |
| Matrixorganisation | geteilt | Projekt und Fachabteilung |
| Stabs-Projektorganisation | gering | verbleiben in den Fachabteilungen |
WISO – Wirtschaftlichkeit und Angebotsbewertung
Was bedeutet Wirtschaftlichkeit?
Antwort anzeigen
Wirtschaftlichkeit beschreibt das Verhältnis zwischen dem erzielten Nutzen beziehungsweise Ertrag und den dafür eingesetzten Kosten beziehungsweise Mitteln.
Eine Lösung ist wirtschaftlich, wenn ihr Nutzen in einem angemessenen Verhältnis zu ihren Kosten steht.
Was sind Anschaffungskosten?
Antwort anzeigen
Anschaffungskosten sind alle Kosten, die entstehen, um ein Produkt zu erwerben und betriebsbereit zu machen.
Dazu gehören:
- Kaufpreis
- Liefer- und Transportkosten
- Installationskosten
- Einrichtungskosten
Rabatte und Skonti vermindern die Anschaffungskosten.
Wie wird der Bezugspreis berechnet?
Antwort anzeigen
Listeneinkaufspreis
- Rabatt
= Zieleinkaufspreis
- Skonto
= Bareinkaufspreis
+ Bezugskosten
= Bezugspreis beziehungsweise Einstandspreis
Der Bezugspreis gibt an, wie viel das beschaffte Produkt das Unternehmen tatsächlich kostet.
Was ist der Unterschied zwischen Rabatt und Skonto?
Antwort anzeigen
- Rabatt: Preisnachlass, der bereits beim Kauf gewährt wird
- Skonto: Preisnachlass für die Zahlung innerhalb einer festgelegten Frist
Das Skonto wird nach dem Rabatt vom Zieleinkaufspreis abgezogen.
Gehört die Umsatzsteuer zu den Anschaffungskosten?
Antwort anzeigen
Bei vorsteuerabzugsberechtigten Unternehmen gehört die Umsatzsteuer normalerweise nicht zu den Anschaffungskosten, weil sie als Vorsteuer geltend gemacht werden kann.
Für die Kostenberechnung werden deshalb in der Regel Nettopreise verwendet.
Was sind Gesamtkosten?
Antwort anzeigen
Die Gesamtkosten umfassen alle Kosten, die während der betrachteten Nutzungsdauer entstehen.
Gesamtkosten
= Anschaffungskosten
+ Betriebskosten
+ Lizenzkosten
+ Wartungs- und Supportkosten
+ Finanzierungskosten
+ Entsorgungskosten
Was bedeutet Total Cost of Ownership (TCO)?
Antwort anzeigen
Die Total Cost of Ownership (TCO) erfassen nicht nur den Kaufpreis, sondern alle direkten und indirekten Kosten während der gesamten Nutzungsdauer eines Systems.
Dazu gehören beispielsweise Anschaffung, Energie, Lizenzen, Wartung, Support, Ausfallzeiten und Entsorgung.
Was sind Betriebskosten?
Antwort anzeigen
Betriebskosten entstehen während der Nutzung eines Systems.
Beispiele:
- Energie
- Wartung
- Support
- Verbrauchsmaterial
- laufende Lizenzgebühren
- Reparaturen
Was ist der Unterschied zwischen fixen und variablen Kosten?
Antwort anzeigen
- Fixe Kosten: bleiben innerhalb eines bestimmten Zeitraums unabhängig von der Nutzung gleich
- Variable Kosten: verändern sich abhängig von Nutzung, Menge oder Leistung
Beispiele:
- fixe Kosten: monatliche Grundgebühr
- variable Kosten: Kosten pro Ausdruck oder verbrauchter Cloud-Ressource
Was sind Lizenzkosten?
Antwort anzeigen
Lizenzkosten entstehen für das Recht, eine Software zu verwenden.
Sie können einmalig oder regelmäßig anfallen, beispielsweise:
- Kauf einer dauerhaften Lizenz
- monatliches oder jährliches Abonnement
- Lizenz pro Benutzer oder Gerät
- nutzungsabhängige Lizenz
Was sind Finanzierungskosten?
Antwort anzeigen
Finanzierungskosten entstehen, wenn eine Anschaffung nicht vollständig aus eigenen Mitteln bezahlt wird.
Dazu gehören insbesondere:
- Kreditzinsen
- Bearbeitungsgebühren
- sonstige Finanzierungskosten
Wie werden die Gesamtkosten verschiedener Angebote verglichen?
Antwort anzeigen
Für jedes Angebot werden alle Kosten über denselben Zeitraum berechnet und anschließend verglichen.
Gesamtkosten
= einmalige Kosten
+ laufende Kosten über die Nutzungsdauer
Das Angebot mit dem niedrigsten Kaufpreis ist nicht automatisch das wirtschaftlichste Angebot.
Wie unterscheiden sich Kauf, Leasing, Finanzierung und Pay-per-Use?
Antwort anzeigen
- Kauf: Das Produkt wird bezahlt und geht in das Eigentum des Käufers über.
- Leasing: Das Produkt wird gegen regelmäßige Raten für eine festgelegte Zeit genutzt.
- Finanzierung: Der Kaufpreis wird mithilfe eines Kredits oder in Raten bezahlt.
- Pay-per-Use: Bezahlt wird entsprechend der tatsächlichen Nutzung.
Was ist das Preis-Leistungs-Verhältnis?
Antwort anzeigen
Das Preis-Leistungs-Verhältnis beschreibt, welche Leistung oder welcher Nutzen für einen bestimmten Preis geboten wird.
Ein günstiges Angebot ist nicht automatisch besser, wenn es die geforderten Leistungen nicht erfüllt.
Was ist eine Nutzwertanalyse?
Antwort anzeigen
Die Nutzwertanalyse ist ein Verfahren zur Bewertung mehrerer Alternativen anhand gewichteter Kriterien.
Sie eignet sich besonders, wenn neben dem Preis auch qualitative Kriterien wie Leistung, Bedienbarkeit oder Support berücksichtigt werden sollen.
Wie wird eine Nutzwertanalyse durchgeführt?
Antwort anzeigen
- Alternativen festlegen.
- Bewertungskriterien bestimmen.
- Kriterien gewichten.
- Punkte für jede Alternative vergeben.
- Gewichtung mit der Punktzahl multiplizieren.
- gewichtete Werte addieren.
- Alternative mit dem höchsten Nutzwert ermitteln.
Die Summe aller Gewichtungen muss 100 % ergeben.
Wie wird der Nutzwert berechnet?
Antwort anzeigen
Teilnutzwert = Gewichtung × Bewertung

Gesamtnutzwert = Summe aller Teilnutzwerte
Beispiel:
| Kriterium | Gewichtung | Bewertung | Teilnutzwert |
|---|---|---|---|
| Preis | 40 % | 8 | 3,20 |
| Leistung | 35 % | 9 | 3,15 |
| Support | 25 % | 6 | 1,50 |
| Gesamt | 100 % | 7,85 |
Die Gewichtungen werden bei der Berechnung als Dezimalzahlen verwendet, beispielsweise 40 % = 0,40.
Was ist eine quantitative Angebotsbewertung?
Antwort anzeigen
Bei der quantitativen Angebotsbewertung werden messbare und berechenbare Kriterien verglichen.
Beispiele:
- Preis
- Rabatt und Skonto
- Bezugskosten
- Betriebskosten
- Lieferzeit
- Energieverbrauch
- Nutzungsdauer
Was ist eine qualitative Angebotsbewertung?
Antwort anzeigen
Bei der qualitativen Angebotsbewertung werden Eigenschaften beurteilt, die nicht allein durch den Preis dargestellt werden können.
Beispiele:
- Qualität
- Benutzerfreundlichkeit
- Zuverlässigkeit
- Support
- Garantiebedingungen
- Erweiterbarkeit
- Nachhaltigkeit
Wie wird ein Angebot vollständig bewertet?
Antwort anzeigen
Eine vollständige Angebotsbewertung berücksichtigt:
- Erfüllung der Anforderungen
- Anschaffungs- und Gesamtkosten
- quantitative Kriterien
- qualitative Kriterien
- Liefer- und Zahlungsbedingungen
- Service und Support
- Risiken des Angebots
Das wirtschaftlichste Angebot ist nicht zwingend das Angebot mit dem niedrigsten Preis.
Was ist eine Make-or-Buy-Entscheidung?
Antwort anzeigen
Bei einer Make-or-Buy-Entscheidung wird geprüft, ob eine Leistung selbst erstellt (Make) oder von einem externen Anbieter bezogen (Buy) werden soll.
Beispiel: Eine Anwendung selbst entwickeln oder eine Standardsoftware kaufen.
Welche Kriterien werden bei einer Make-or-Buy-Entscheidung berücksichtigt?
Antwort anzeigen
Quantitative Kriterien:
- Entwicklungs- oder Einkaufskosten
- Personal- und Betriebskosten
- Lizenzkosten
- Wartungs- und Supportkosten
Qualitative Kriterien:
- vorhandenes Fachwissen
- Qualität
- Datenschutz und Sicherheit
- Abhängigkeit vom Anbieter
- Anpassbarkeit
- Zeitbedarf
- Verfügbarkeit von Personal
Was ist die kritische Menge bei einer Make-or-Buy-Entscheidung?
Antwort anzeigen
Die kritische Menge ist die Menge, bei der die Gesamtkosten von Eigenfertigung und Fremdbezug gleich hoch sind.
Fixkosten Make + variable Kosten Make × Menge
=
Fixkosten Buy + variable Kosten Buy × Menge
Unterhalb oder oberhalb dieser Menge kann – abhängig von den Kostenwerten – eine der beiden Alternativen günstiger sein.
Was ist der Break-even-Point?
Antwort anzeigen
Der Break-even-Point ist der Punkt, an dem Erlöse und Gesamtkosten gleich hoch sind.
An diesem Punkt entsteht weder Gewinn noch Verlust.
Break-even-Menge
= Fixkosten ÷ (Verkaufspreis je Stück - variable Kosten je Stück)
Was ist die Amortisationsdauer?
Antwort anzeigen
Die Amortisationsdauer gibt an, nach welcher Zeit sich eine Investition durch Einsparungen oder Rückflüsse bezahlt gemacht hat.
Amortisationsdauer
= Anschaffungskosten ÷ jährliche Einsparung
Je kürzer die Amortisationsdauer, desto schneller rechnet sich die Investition.
Was bedeutet Wertschöpfung?
Antwort anzeigen
Wertschöpfung ist der Wert, den ein Unternehmen durch seine eigene Leistung zusätzlich erzeugt.
Wertschöpfung
= Wert der erbrachten Leistung
- Wert der bezogenen Vorleistungen
OSI-Modell sowie wichtige IPv4- und IPv6-Adressen
Was ist das OSI-Modell?
Antwort anzeigen
Das OSI-Modell ist ein Referenzmodell, das die Netzwerkkommunikation in sieben Schichten unterteilt.
Jede Schicht erfüllt bestimmte Aufgaben und stellt der darüberliegenden Schicht Dienste bereit. Dadurch lassen sich Netzwerkfunktionen einheitlich beschreiben und Fehler systematisch eingrenzen.
Welche sieben Schichten besitzt das OSI-Modell?
Antwort anzeigen
| Schicht | Bezeichnung | Aufgabe | Beispiele |
|---|---|---|---|
| 7 | Anwendung | Netzwerkdienste für Anwendungen | HTTP, DNS, DHCP, SMTP |
| 6 | Darstellung | Datenformate, Verschlüsselung und Komprimierung | TLS, UTF-8, JPEG |
| 5 | Sitzung | Aufbau, Steuerung und Beendigung von Sitzungen | Sitzungsverwaltung |
| 4 | Transport | Ende-zu-Ende-Übertragung, Ports und Zuverlässigkeit | TCP, UDP |
| 3 | Vermittlung | logische Adressierung und Weiterleitung zwischen Netzwerken | IPv4, IPv6, ICMP |
| 2 | Sicherung | Übertragung innerhalb eines lokalen Netzwerks über MAC-Adressen | Ethernet, WLAN |
| 1 | Bitübertragung | Übertragung von Bits als elektrische, optische oder Funksignale | Kabel, Glasfaser, Funk |
Wie kann man sich die Reihenfolge der OSI-Schichten merken?
Antwort anzeigen
Von Schicht 7 bis Schicht 1:
Alle Deutschen Studenten Trinken Verschiedene Sorten Bier.
- Anwendung
- Darstellung
- Sitzung
- Transport
- Vermittlung
- Sicherung
- Bitübertragung
Welche Protokolldateneinheiten werden im OSI-Modell verwendet?
Antwort anzeigen
| OSI-Schicht | Protokolldateneinheit |
|---|---|
| Schicht 7–5 | Daten |
| Schicht 4 | Segment bei TCP beziehungsweise Datagramm bei UDP |
| Schicht 3 | Paket |
| Schicht 2 | Frame |
| Schicht 1 | Bits |
Was bedeutet Kapselung?
Antwort anzeigen
Bei der Kapselung ergänzt jede Schicht die Daten um eigene Steuerinformationen.
Daten
→ Segment beziehungsweise Datagramm
→ Paket
→ Frame
→ Bits
Beim Empfänger werden diese Informationen in umgekehrter Reihenfolge wieder entfernt. Dieser Vorgang heißt Entkapselung.
Auf welchen OSI-Schichten arbeiten wichtige Netzwerkgeräte?
Antwort anzeigen
- Hub und Repeater: Schicht 1
- Switch und Bridge: hauptsächlich Schicht 2
- Router: Schicht 3
- Firewall: abhängig von der Bauart auf Schicht 3 bis 7
- Gateway: kann Funktionen auf mehreren Schichten übernehmen
Was ist der Unterschied zwischen MAC-Adresse, IP-Adresse und Port?
Antwort anzeigen
- MAC-Adresse: identifiziert eine Netzwerkschnittstelle im lokalen Netzwerk auf Schicht 2
- IP-Adresse: identifiziert ein Gerät beziehungsweise eine Schnittstelle logisch im IP-Netzwerk auf Schicht 3
- Portnummer: ordnet die Kommunikation einer Anwendung oder einem Dienst auf Schicht 4 zu
Beispiel: 192.168.1.10:443
-
192.168.1.10ist die IP-Adresse. -
443ist der Port des HTTPS-Dienstes.
Wie unterscheiden sich OSI- und TCP/IP-Modell?
Antwort anzeigen
Das OSI-Modell besitzt sieben Schichten. Das praktisch verwendete TCP/IP-Modell fasst diese Funktionen in vier Schichten zusammen.
| TCP/IP-Modell | OSI-Modell |
|---|---|
| Anwendung | Schicht 5–7 |
| Transport | Schicht 4 |
| Internet | Schicht 3 |
| Netzzugang | Schicht 1–2 |
Wie hilft das OSI-Modell bei der Fehlersuche?
Antwort anzeigen
Die Fehlersuche kann von unten nach oben durchgeführt werden:
- Schicht 1: Kabel, Funkverbindung und Link prüfen
- Schicht 2: MAC-Adresse, Switch und VLAN prüfen
- Schicht 3: IP-Adresse, Präfix und Gateway prüfen
- Schicht 4: Ports, TCP und UDP prüfen
- Schicht 5–7: Sitzung, Verschlüsselung, DNS und Anwendung prüfen
Was ist eine IPv4-Adresse?
Antwort anzeigen
Eine IPv4-Adresse ist eine 32 Bit lange logische Adresse. Sie besteht aus vier Dezimalzahlen zwischen 0 und 255.
Beispiel: 192.168.1.10
Das Präfix gibt an, wie viele Bits den Netzanteil bilden.
Beispiel: 192.168.1.10/24
Welche wichtigen besonderen IPv4-Adressen und Adressbereiche gibt es?
Antwort anzeigen
| Adresse oder Bereich | Bedeutung |
|---|---|
10.0.0.0/8 |
privater IPv4-Adressbereich |
172.16.0.0/12 |
privater IPv4-Adressbereich |
192.168.0.0/16 |
privater IPv4-Adressbereich |
127.0.0.0/8 |
Loopback-Bereich |
127.0.0.1 |
eigener Computer, Localhost |
169.254.0.0/16 |
automatische Link-Local-Adresse, beispielsweise bei fehlendem DHCP |
0.0.0.0 |
nicht festgelegte beziehungsweise unbekannte Adresse |
0.0.0.0/0 |
IPv4-Standardroute zu allen Netzen |
224.0.0.0/4 |
Multicast-Adressen |
255.255.255.255 |
begrenzte Broadcast-Adresse |
100.64.0.0/10 |
Shared Address Space für Carrier-Grade NAT |
Was ist der Unterschied zwischen privaten und öffentlichen IPv4-Adressen?
Antwort anzeigen
- Private IPv4-Adressen: werden in lokalen Netzwerken verwendet und nicht im öffentlichen Internet weitergeleitet
- Öffentliche IPv4-Adressen: sind weltweit eindeutig und grundsätzlich über das Internet erreichbar
Private IPv4-Adressen benötigen für den Zugriff auf das Internet meistens NAT beziehungsweise PAT.
Was sind Netzwerk-, Host- und Broadcast-Adresse?
Antwort anzeigen
- Netzwerkadresse: bezeichnet das gesamte Netzwerk
- Hostadresse: wird einem Gerät im Netzwerk zugewiesen
- Broadcast-Adresse: sendet Daten an alle Geräte eines IPv4-Netzes
Beispiel für 192.168.1.0/24:
| Adresstyp | Adresse |
|---|---|
| Netzwerkadresse | 192.168.1.0 |
| erste nutzbare Hostadresse | 192.168.1.1 |
| letzte nutzbare Hostadresse | 192.168.1.254 |
| Broadcast-Adresse | 192.168.1.255 |
Ist die erste nutzbare IPv4-Adresse immer das Standardgateway?
Antwort anzeigen
Nein. Häufig wird die erste oder letzte nutzbare Adresse als Standardgateway verwendet, dies ist aber nur eine Konvention.
Bei 192.168.1.0/24 könnte das Gateway beispielsweise 192.168.1.1 sein. Grundsätzlich kann jedoch jede geeignete Hostadresse verwendet werden.
Was bedeutet die Präfixlänge bei IPv4?
Antwort anzeigen
Die Präfixlänge gibt an, wie viele Bits der IPv4-Adresse zum Netzanteil gehören.
| Präfix | Subnetzmaske |
|---|---|
/8 |
255.0.0.0 |
/16 |
255.255.0.0 |
/24 |
255.255.255.0 |
/30 |
255.255.255.252 |
Je größer die Präfixlänge, desto kleiner ist das Netzwerk.
Wie wird die Anzahl der nutzbaren IPv4-Hostadressen berechnet?
Antwort anzeigen
Bei einem klassischen IPv4-Subnetz gilt:
Hostbits = 32 - Präfixlänge

nutzbare Hostadressen = 2ᴴᵒˢᵗᵇⁱᵗˢ - 2
Die Netzwerk- und Broadcast-Adresse werden normalerweise abgezogen.
Beispiel /24:
32 - 24 = 8 Hostbits

2⁸ - 2 = 254 nutzbare Hostadressen
Für besondere Netze wie /31 gelten abweichende Regeln.
Was ist eine IPv6-Adresse?
Antwort anzeigen
Eine IPv6-Adresse ist eine 128 Bit lange logische Adresse. Sie wird hexadezimal in acht Blöcken dargestellt.
Beispiel:
2001:0db8:0000:0000:0000:0000:0000:0010
Ein typisches IPv6-Netz verwendet ein /64-Präfix.
Wie kann eine IPv6-Adresse gekürzt werden?
Antwort anzeigen
Führende Nullen eines Blocks dürfen entfernt werden:
0db8 wird zu db8
Eine zusammenhängende Folge aus Nullblöcken darf einmal durch :: ersetzt werden:
2001:0db8:0000:0000:0000:0000:0000:0010
wird zu:
2001:db8::10
:: darf innerhalb einer Adresse nur einmal verwendet werden.
Welche wichtigen IPv6-Adressen und Adressbereiche gibt es?
Antwort anzeigen
| Adresse oder Bereich | Erkennungsmerkmal | Bedeutung |
|---|---|---|
2000::/3 |
beginnt mit 2 oder 3 |
Global Unicast |
fc00::/7 |
beginnt mit fc oder fd |
Unique Local Address |
fd00::/8 |
beginnt mit fd |
üblicher lokal erzeugter ULA-Bereich |
fe80::/10 |
beginnt mit fe8 bis feb |
Link-Local Unicast |
ff00::/8 |
beginnt mit ff |
Multicast |
::1/128 |
::1 |
Loopback-Adresse |
::/128 |
:: |
nicht festgelegte Adresse |
::/0 |
::/0 |
IPv6-Standardroute zu allen Netzen |
Woran erkennt man eine IPv6-Global-Unicast-Adresse?
Antwort anzeigen
Global-Unicast-Adressen gehören zum Bereich 2000::/3.
Der erste Block liegt zwischen:
2000 und 3fff
Diese Adressen sind grundsätzlich weltweit eindeutig und im Internet routbar.
Woran erkennt man eine IPv6-Link-Local-Adresse?
Antwort anzeigen
Link-Local-Adressen gehören zum Bereich fe80::/10.
Der erste Block liegt zwischen:
fe80 und febf
Sie gelten nur innerhalb des lokalen Netzwerksegments und werden nicht durch Router weitergeleitet.
Woran erkennt man eine IPv6-Unique-Local-Adresse?
Antwort anzeigen
Unique-Local-Adressen gehören zum Bereich fc00::/7.
Der erste Block liegt zwischen:
fc00 und fdff
In der Praxis beginnen lokal erzeugte ULA-Adressen normalerweise mit fd. Sie sind für interne Netzwerke vorgesehen und werden nicht im öffentlichen Internet geroutet.
Was ist der Unterschied zwischen Link-Local, Unique Local und Global Unicast?
Antwort anzeigen
| Adresstyp | Gültigkeitsbereich | Weiterleitung durch Router |
|---|---|---|
| Link Local | nur im lokalen Netzwerksegment | nein |
| Unique Local | innerhalb privater Netzwerke oder Organisationen | intern möglich |
| Global Unicast | weltweites Netzwerk und Internet | ja |
Was ist die IPv6-Loopback-Adresse?
Antwort anzeigen
Die IPv6-Loopback-Adresse lautet:
::1
Sie verweist auf den eigenen Computer und entspricht der IPv4-Adresse 127.0.0.1.
Was bedeutet die IPv6-Adresse ::?
Antwort anzeigen
:: ist die nicht festgelegte IPv6-Adresse.
Sie wird verwendet, wenn ein Gerät noch keine eigene IPv6-Adresse besitzt. Sie entspricht funktional der IPv4-Adresse 0.0.0.0.
Gibt es bei IPv6 eine Broadcast-Adresse?
Antwort anzeigen
Nein. IPv6 verwendet keine Broadcast-Adressen.
Für die Kommunikation mit mehreren Geräten werden Multicast-Adressen aus dem Bereich ff00::/8 verwendet.
Was ist eine Anycast-Adresse?
Antwort anzeigen
Bei Anycast wird dieselbe IP-Adresse mehreren Geräten zugewiesen. Das Netzwerk leitet die Daten normalerweise zum aus Routing-Sicht nächstgelegenen Gerät.
Anycast besitzt keinen eigenen IPv6-Adressbereich. Verwendet werden normale Unicast-Adressen.
Welche Unterschiede bestehen zwischen IPv4 und IPv6?
Antwort anzeigen
| Merkmal | IPv4 | IPv6 |
|---|---|---|
| Adresslänge | 32 Bit | 128 Bit |
| Darstellung | dezimal | hexadezimal |
| Beispiel | 192.168.1.10 |
2001:db8::10 |
| Broadcast | vorhanden | nicht vorhanden |
| automatische lokale Adresse | 169.254.0.0/16 |
fe80::/10 |
| privater Bereich | RFC-1918-Adressen | Unique Local Address |
| Adressraum | ungefähr 4,3 Milliarden | wesentlich größer |
Welche IPv4- und IPv6-Adressen sollte man sich besonders merken?
Antwort anzeigen
IPv4:
-
127.0.0.1– Loopback -
169.254.0.0/16– Link Local beziehungsweise APIPA -
10.0.0.0/8– privat -
172.16.0.0/12– privat -
192.168.0.0/16– privat -
224.0.0.0/4– Multicast -
255.255.255.255– Broadcast -
0.0.0.0/0– Standardroute
IPv6:
-
::1– Loopback -
::– nicht festgelegte Adresse -
fe80::/10– Link Local -
fc00::/7– Unique Local -
2000::/3– Global Unicast -
ff00::/8– Multicast -
::/0– Standardroute
Was ist der Unterschied zwischen Link-Local Unicast, Unique Local Unicast, Global Unicast und Localhost?
Antwort anzeigen
| Adresstyp | IPv4 beziehungsweise IPv6 | Bedeutung |
|---|---|---|
| Localhost beziehungsweise Loopback | 127.0.0.1 oder ::1 |
verweist auf den eigenen Computer |
| Link-Local Unicast | 169.254.0.0/16 oder fe80::/10 |
gilt nur im lokalen Netzwerksegment und wird nicht geroutet |
| Unique Local Unicast | fc00::/7, meistens fd00::/8 |
wird innerhalb privater IPv6-Netzwerke verwendet |
| Global Unicast | öffentliche IPv4-Adresse oder 2000::/3 |
ist weltweit eindeutig und grundsätzlich im Internet routbar |
Merksatz:
- Localhost: nur der eigene Computer
- Link Local: nur das lokale Netzwerksegment
- Unique Local: internes IPv6-Netzwerk
- Global Unicast: weltweite Kommunikation
CIA
Schutzziele der Datensicherheit
| Schutzziel | Praktisches Beispiel | Passende Schutzmaßnahme |
|---|---|---|
| Vertraulichkeit | Eine Person ohne Berechtigung könnte Personalakten lesen. | Die Akten nur für die Personalabteilung per Berechtigung freigeben. |
| Integrität | Ein Rechnungsbetrag wird unbemerkt verändert. | Änderungen protokollieren und nur berechtigten Personen das Bearbeiten erlauben. |
| Verfügbarkeit | Der Dateiserver fällt aus und Mitarbeitende können nicht auf ihre Dokumente zugreifen. | Einen Ersatzserver bereitstellen, der bei einem Ausfall übernimmt. |
Technische und organisatorische Maßnahmen (TOMs)
| Maßnahme | Praktisches Beispiel: Was soll verhindert werden? | Eine passende Maßnahme |
|---|---|---|
| Zutrittskontrolle | Eine fremde Person betritt den Serverraum. | Serverraum mit einer elektronischen Schließanlage sichern. |
| Zugangskontrolle | Jemand meldet sich mit einem gestohlenen Passwort am Firmennetz an. | Anmeldung mit einem zweiten Faktor absichern. |
| Zugriffskontrolle | Ein Mitarbeiter ist angemeldet, liest aber Personalakten, die er für seine Arbeit nicht benötigt. | Leserechte nur der Personalabteilung zuweisen. |
| Weitergabekontrolle | Eine Datei mit Kundendaten wird während der Übertragung von Unbefugten mitgelesen. | Datei über eine verschlüsselte Verbindung übertragen. |
| Eingabekontrolle | Ein Datensatz wird geändert und später ist unklar, wer die Änderung vorgenommen hat. | Änderungen mit Benutzerkennung und Zeitpunkt protokollieren. |
| Auftragskontrolle | Ein externer Dienstleister nutzt Kundendaten für eigene Zwecke. | Die Verarbeitung durch einen Auftragsverarbeitungsvertrag und dokumentierte Weisungen festlegen. |
| Verfügbarkeitskontrolle | Nach einem Festplattenausfall fehlen wichtige Dateien. | Regelmäßige Backups erstellen und ihre Wiederherstellung testen. |
| Trennung von Daten | Daten verschiedener Kunden oder Verarbeitungszwecke werden vermischt. | Getrennte Datenbereiche mit passend eingerichteten Berechtigungen verwenden. |
Merke: Zutritt betrifft Räume, Zugang die Anmeldung am System und Zugriff die Berechtigung auf bestimmte Daten. Verfügbarkeit bedeutet, dass Systeme wie vorgesehen nutzbar sind; eine ausnahmslos jederzeitige Verfügbarkeit ist damit nicht gemeint.
CIA-Schutzziele – Beispiele für Server, Serverraum und Haus
| Bereich | Schutzziel | Praktisches Beispiel | Schutzmaßnahme |
|---|---|---|---|
| Server | Vertraulichkeit | Unbefugte könnten Kundendaten auf dem Server lesen. | Zugriffsrechte auf berechtigte Benutzer beschränken. |
| Server | Integrität | Jemand verändert unbemerkt Einträge in einer Datenbank. | Änderungen protokollieren und Schreibrechte begrenzen. |
| Server | Verfügbarkeit | Eine defekte Festplatte legt den Serverdienst lahm. | Redundante Festplatten einsetzen. |
| Serverraum | Vertraulichkeit | Ein Besucher könnte an einem offenen Serverschrank Daten von Datenträgern entnehmen. | Serverschränke abschließen. |
| Serverraum | Integrität | Jemand steckt Netzwerkkabel um und verändert dadurch die Verbindungen. | Zutritt zum Serverraum auf Berechtigte beschränken. |
| Serverraum | Verfügbarkeit | Die Klimaanlage fällt aus; Server überhitzen und schalten sich ab. | Temperatur überwachen und bei Überhitzung alarmieren. |
| Haus/Gebäude | Vertraulichkeit | Eine fremde Person betritt ein Büro und liest vertrauliche Unterlagen. | Gebäudezutritt mit Schlüsselkarten kontrollieren. |
| Haus/Gebäude | Integrität | Jemand verändert unbefugt die Einstellungen der zentralen Stromversorgung. | Technikräume abschließen. |
| Haus/Gebäude | Verfügbarkeit | Ein Stromausfall im Gebäude unterbricht sämtliche IT-Dienste. | Eine unterbrechungsfreie Stromversorgung (USV) einsetzen. |
TOMs einfach erklärt
| Maßnahme | Merksatz | Beispiel |
|---|---|---|
| Zutrittskontrolle | Wer darf in den Raum? | Nur Personen mit Schlüsselkarte kommen in den Serverraum. |
| Zugangskontrolle | Wer darf sich am System anmelden? | Ein Benutzer meldet sich mit Passwort und zweitem Faktor an. |
| Zugriffskontrolle | Welche Daten darf ein angemeldeter Benutzer sehen oder ändern? | Nur die Personalabteilung darf Gehaltsdaten öffnen. |
| Weitergabekontrolle | Wie werden Daten bei der Übermittlung geschützt? | Kundendaten werden über eine verschlüsselte Verbindung versendet. |
| Eingabekontrolle | Wer hat welche Daten geändert? | Ein Protokoll zeigt, wer einen Datensatz wann bearbeitet hat. |
| Auftragskontrolle | Was darf ein externer Dienstleister mit den Daten tun? | Ein Cloud-Anbieter verarbeitet Kundendaten nur nach dokumentierten Weisungen. |
| Verfügbarkeitskontrolle | Sind die Daten bei Bedarf nutzbar? | Nach einem Festplattenausfall werden Daten aus einem Backup wiederhergestellt. |
| Trennung von Daten | Welche Daten müssen getrennt bleiben? | Kundendaten verschiedener Unternehmen liegen in getrennten Bereichen. |
Die ersten drei sind besonders wichtig: Zutritt = ins Gebäude oder in den Raum. Zugang = ins IT-System. Zugriff = an bestimmte Daten.
| TOM | IT-Beispiel | Maßnahme |
|---|---|---|
| Zutrittskontrolle | Jemand könnte einen Server im Serverraum direkt bedienen oder eine Festplatte mitnehmen. | Serverraum mit Schlüsselkarte sichern. |
| Zugangskontrolle | Jemand versucht, sich am NAS anzumelden. | Anmeldung mit Passwort und zweitem Faktor absichern. |
| Zugriffskontrolle | Ein angemeldeter Mitarbeiter versucht, den Ordner „Personal“ zu öffnen. | Ordnerberechtigung nur für die Personalabteilung vergeben. |
| Weitergabekontrolle | Eine Datei wird vom Laptop zum Firmenserver übertragen. | Übertragung per verschlüsseltem VPN schützen. |
| Eingabekontrolle | Ein Benutzer ändert einen Kundendatensatz in einer Anwendung. | Benutzer, Zeitpunkt und Änderung im Audit-Log protokollieren. |
| Auftragskontrolle | Ein externer Cloud-Anbieter speichert Kundendaten für die Firma. | Per Auftragsverarbeitungsvertrag und dokumentierten Weisungen festlegen, was er mit den Daten tun darf. |
| Verfügbarkeitskontrolle | Das NAS fällt aus und Dateien sind nicht mehr erreichbar. | Regelmäßige Backups erstellen und die Wiederherstellung testen. |
| Trennung von Daten | Eine Anwendung verwaltet Daten von Firma A und Firma B. | Daten beider Firmen in getrennten Bereichen mit eigenen Zugriffsrechten speichern. |